



937 приложений-фонариков в Google Play злоупотребляют доступом к данным

937 приложений-фонариков в Google Play злоупотребляют доступом к данным

937 приложений-фонариков в Google Play злоупотребляют доступом к данным

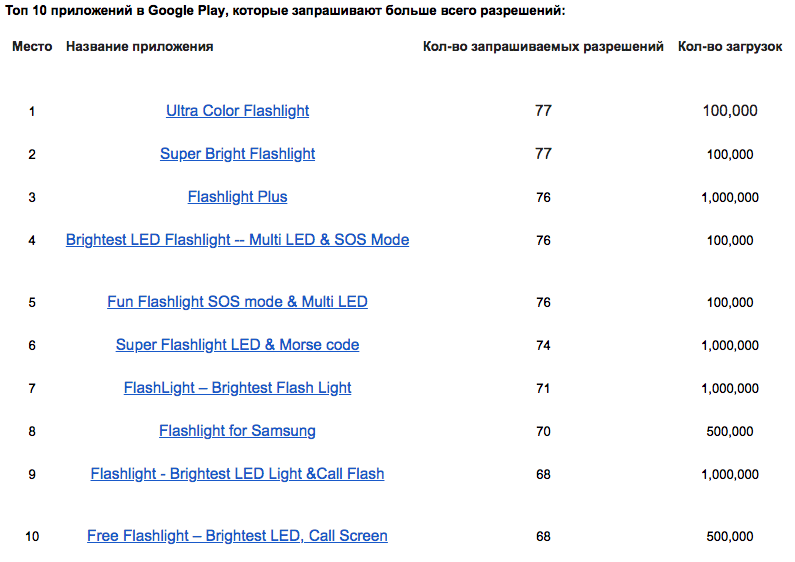
Компания Avast обнаружила, что приложения для фонариков для ОС Android запрашивают в среднем 25 разрешений для доступа к разным функциям и данным смартфонов. С помощью мобильной собственной платформы для анализа угроз apklab.io специалисты Avast проанализировали 937 приложений для фонариков в Google Play Store. Исследователи рассматривали как те приложения, которые до сих пор доступны в Google Play Store, так и те, которые когда-либо появлялись в магазине. Согласно результатам, 408 приложений запрашивают до 10 разрешений, 267 — от 11 до 49 разрешений, а 262 приложения запрашивают от 50 до 77 разрешений.

Приложения действительно могут запрашивать разрешения для доступа к данным или некоторым функциям на устройствах, которые им необходимы для работы. Например, приложению фонарика необходим доступ к вспышке телефона, чтобы использовать ее как подсветку. Однако многие приложения запрашивают доступ к большему количеству данных, чем им действительно нужно.

«Смысл некоторых разрешений, запрашиваемых приложениями-фонариками, которые мы изучали, действительно трудно объяснить. Например, запись звука, которую запросили 77 приложений, или список контактов, который зачем-то нужен 180 приложениям. Самое необычное в этом списке — возможность записывать контакты: 21 приложение-фонарик хотело получить его, — говорит Луис Корронс, ИТ-евангелист в Avast. — Приложения-фонарики, которые мы рассмотрели, являются лишь примером того, как даже самые простые приложения могут получить доступ к приватной информации. Часто к личным данным получают доступ не только разработчики приложений, но и рекламодатели, с которыми они работают, чтобы монетизировать эти сведения. Политики конфиденциальности для разработчиков, к сожалению, не являются исчерпывающими, поскольку во многих случаях политики конфиденциальности, относящиеся к третьим сторонам, тесно переплетены».

Не очень ясно, как стоит отмечать приложения, которые запрашивают много разрешений — как вредоносные или только как потенциально опасные. Приложения действительно могут просить дать доступ к самым разным функциям или данным смартфона — но это не означает, что приложение вредоносное.

Кроме того, пользователь сам решает, давать доступ к той или иной функции или нет. Поэтому крайне важно, чтобы пользователи тщательно проверяли разрешения, запрашиваемые приложением, перед его установкой. Кроме того, пользователи должны внимательно ознакомиться с политикой и условиями конфиденциальности, а также с отзывами пользователей на странице загрузки приложения.

Полный анализ приложений-фонариков можно найти в блоге Avast Decoded.

Подпишитесь на новости

Индид: рынок защиты учетных записей в России достиг 17 млрд рублей

Деньги на защиту доступа тратят, а проблемы с учетными записями остаются. По оценке «Индид», российский рынок Identity Security достиг 17 млрд рублей по итогам 2025 года. При этом 87,5% опрошенных компаний сталкивались с инцидентами вокруг учетных записей и прав доступа.

Исследование «Индид», подготовленное при участии Айдентити Клуба, охватило 200 организаций со штатом от 100 сотрудников.

Крупнейший сегмент рынка — управление привилегированным доступом (PAM): 5,8 млрд рублей и рост на 13% за год. Быстрее среди PAM, IdM и MFA росло управление учетными записями и доступом IdM/IGA — на 16%.

С внедрением технологий картина радует, однако с охватом все сложнее. Многофакторную аутентификацию используют около 70% участников исследования, но на всех сотрудников и системы она распространяется только в 36% организаций. Специализированная IdM есть лишь у каждой четвертой.

Самая частая проблема — ошибки при ручном назначении прав: их отметили 43,5% респондентов. Еще 35,5% сталкивались с несанкционированной активностью технических и сервисных аккаунтов. В 45,5% компаний полномочия выдают на постоянной основе до отзыва.

ИИ-агенты добавляют головной боли: 20% компаний полностью запрещают их использование, а 19% практически его не контролируют. Между тем роботу тоже нужны ограничения полномочий и контроль действий, особенно если сотрудник отдает ему собственную учетку.

Главный тормоз развития — бюджет: нехватку средств назвали 49,5% участников.

RSS: Новости на портале Anti-Malware.ru