


Регистрация на IT IS conf 2026 открыта: фокус на ИИ, инцидентах и кейсах

Регистрация на IT IS conf 2026 открыта: фокус на ИИ, инцидентах и кейсах

Регистрация на IT IS conf 2026 открыта: фокус на ИИ, инцидентах и кейсах

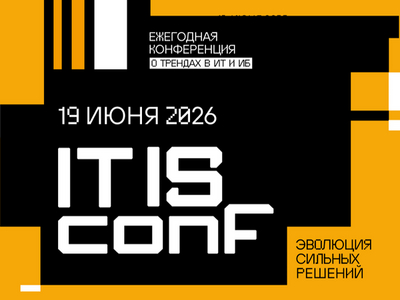
19 июня в Екатеринбурге пройдёт IT IS conf 2026 — конференция для ИТ- и ИБ-руководителей, специалистов по кибербезопасности и представителей отрасли. Мероприятие проводится в седьмой раз и традиционно собирает участников из разных регионов России.

Организатором выступает системный интегратор УЦСБ. Конференция проходит при поддержке Министерства цифрового развития и связи Свердловской области.

В этом году программа сделана с упором на дискуссии, практические кейсы и разбор спорных вопросов, а не на классические доклады в одну сторону.

Участники будут обсуждать состояние ИТ- и ИБ-рынка, реальные инциденты, роль искусственного интеллекта в атаках и защите, безопасную разработку, Identity, новые регуляторные требования и другие темы.

В программе заявлены пленарная сессия «Эпоха постоптимизма: что на самом деле происходит с отраслью», киберпоединок о спорных вопросах ИБ, круглый стол про ИИ на стороне атакующих, практикум с разбором инцидентов, экспресс-доклады и «Своя игра» по ИТ и кибербезопасности.

Отдельно на площадке будет работать выставка российских ИТ- и ИБ-решений. Участники смогут посмотреть продукты в действии и пообщаться с представителями компаний.

Конференция пройдёт по адресу: Екатеринбург, ул. Бебеля, 59. Также будет доступна онлайн-трансляция. Регистрация уже открыта на сайте IT IS conf 2026.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru