



937 приложений-фонариков в Google Play злоупотребляют доступом к данным

937 приложений-фонариков в Google Play злоупотребляют доступом к данным

937 приложений-фонариков в Google Play злоупотребляют доступом к данным

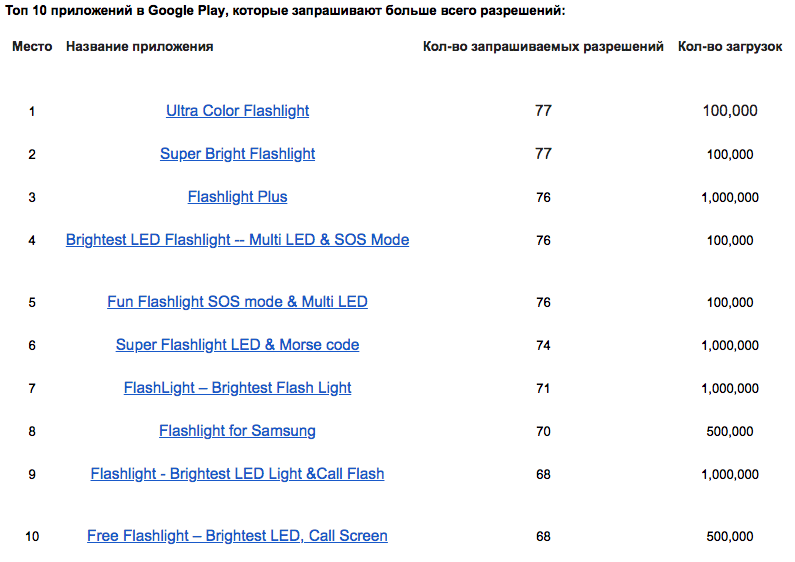
Компания Avast обнаружила, что приложения для фонариков для ОС Android запрашивают в среднем 25 разрешений для доступа к разным функциям и данным смартфонов. С помощью мобильной собственной платформы для анализа угроз apklab.io специалисты Avast проанализировали 937 приложений для фонариков в Google Play Store. Исследователи рассматривали как те приложения, которые до сих пор доступны в Google Play Store, так и те, которые когда-либо появлялись в магазине. Согласно результатам, 408 приложений запрашивают до 10 разрешений, 267 — от 11 до 49 разрешений, а 262 приложения запрашивают от 50 до 77 разрешений.

Приложения действительно могут запрашивать разрешения для доступа к данным или некоторым функциям на устройствах, которые им необходимы для работы. Например, приложению фонарика необходим доступ к вспышке телефона, чтобы использовать ее как подсветку. Однако многие приложения запрашивают доступ к большему количеству данных, чем им действительно нужно.

«Смысл некоторых разрешений, запрашиваемых приложениями-фонариками, которые мы изучали, действительно трудно объяснить. Например, запись звука, которую запросили 77 приложений, или список контактов, который зачем-то нужен 180 приложениям. Самое необычное в этом списке — возможность записывать контакты: 21 приложение-фонарик хотело получить его, — говорит Луис Корронс, ИТ-евангелист в Avast. — Приложения-фонарики, которые мы рассмотрели, являются лишь примером того, как даже самые простые приложения могут получить доступ к приватной информации. Часто к личным данным получают доступ не только разработчики приложений, но и рекламодатели, с которыми они работают, чтобы монетизировать эти сведения. Политики конфиденциальности для разработчиков, к сожалению, не являются исчерпывающими, поскольку во многих случаях политики конфиденциальности, относящиеся к третьим сторонам, тесно переплетены».

Не очень ясно, как стоит отмечать приложения, которые запрашивают много разрешений — как вредоносные или только как потенциально опасные. Приложения действительно могут просить дать доступ к самым разным функциям или данным смартфона — но это не означает, что приложение вредоносное.

Кроме того, пользователь сам решает, давать доступ к той или иной функции или нет. Поэтому крайне важно, чтобы пользователи тщательно проверяли разрешения, запрашиваемые приложением, перед его установкой. Кроме того, пользователи должны внимательно ознакомиться с политикой и условиями конфиденциальности, а также с отзывами пользователей на странице загрузки приложения.

Полный анализ приложений-фонариков можно найти в блоге Avast Decoded.

Подпишитесь на новости

На Госуслугах появится зеленая кнопка для разморозки онлайн-операций

Попались на уловки мошенников и заморозили важные онлайн-операции? Но потом нужно вернуть контроль над ситуацией и снять ограничения. На «Госуслугах» готовят не только красную, но и зеленую кнопку, последняя позволит отменить защитную блокировку после подтверждения личности.

О разработке красной кнопки вице-премьер Дмитрий Григоренко ранее рассказал СМИ. Ее задача — замораживать значимые онлайн-операции, если человек стал жертвой аферистов. Теперь он сообщил и об обратном механизме: зеленая кнопка должна заработать в 2026 году.

Но просто вернуть все как было не получится, для снятия заморозки потребуется подтвердить личность. Каким именно способом и сколько времени займет восстановление доступа к операциям, в приведенном заявлении не уточняется.

Кнопки появятся на фоне подготовки третьего пакета мер против кибермошенников. В конце сентября Минцифры вынесло его на общественное обсуждение — внутри почти 20 инициатив.

Среди них есть единая «Платформа согласий» на «Госуслугах». Через нее пользователи смогут увидеть, какие организации используют их персональные данные и зачем, а также отозвать ранее выданные разрешения. Пакет затрагивает и оборот сим-карт, и правила СМС-рассылок.

Ране мы писали, что вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры.

RSS: Новости на портале Anti-Malware.ru