

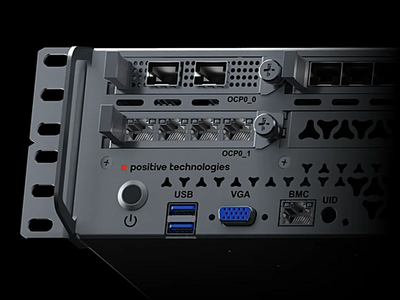

PT NGFW вышел на рынок Беларуси и заинтересовал компании СНГ

PT NGFW вышел на рынок Беларуси и заинтересовал компании СНГ

PT NGFW вышел на рынок Беларуси и заинтересовал компании СНГ

Positive Technologies продолжает расширять географию использования своего флагманского межсетевого экрана PT NGFW. По данным аналитики Центра стратегических разработок, по итогам 2024 года продукт вошёл в топ-3 лидеров российского рынка средств защиты сетей, а теперь к нему всё активнее присматриваются компании за пределами России.

Осенью 2025 года модели PT NGFW прошли сертификацию в Республике Беларусь.

Интерес к продукту со стороны белорусского бизнеса появился практически сразу после его выхода, но именно сертификация открыла возможность использовать межсетевой экран на предприятиях страны официально. Параллельно Positive Technologies начала переговоры о поставках PT NGFW в Армению и Азербайджан.

В России PT NGFW уже активно внедряется в корпоративных сетях — проекты находятся на разных стадиях, от проектирования до промышленной эксплуатации и планов по масштабированию. Одной из причин выбора продукта называют его производительность, подтверждённую независимыми тестами в лаборатории BI.ZONE. Старшая модель PT NGFW 3040, например, способна обрабатывать до 60 Гбит/с в режиме IPS и более 33 Гбит/с при TLS-инспекции. Также продукт поддерживает совместную работу с зарубежными решениями при построении VPN-туннелей, что упрощает интеграцию в уже существующие сети.

Выход на рынок Беларуси стал отдельным этапом. По местному законодательству использоваться могут только сертифицированные средства защиты, поэтому PT NGFW прошёл проверку на соответствие требованиям регламентов TP 2013/027/BY по информационной безопасности и TP 2018/024/BY по безопасности средств электросвязи. Сертификацию проводили профильные государственные структуры, включая Оперативно-аналитический центр при Президенте Республики Беларусь.

Как отмечают в Positive Technologies, интерес к NGFW в регионе во многом связан с требованиями регуляторов. В Беларуси межсетевые экраны нового поколения рассматриваются как обязательный элемент защиты для организаций, особенно в критически важных секторах. После получения всех необходимых документов компании республики получили возможность официально использовать PT NGFW для защиты периметра сети.

Таким образом, PT NGFW постепенно выходит за рамки российского рынка и начинает закрепляться в странах СНГ — сначала через сертификацию, а затем через пилотные и коммерческие проекты у местных заказчиков.

Ранее мы рассуждали, можно ли создать продукт мирового уровня за два года на примере PT NGFW.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru