



Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для знаменитой уязвимости BlueKeep, затрагивающей системы Windows, был добавлен во фреймворк Metasploit. В разработке модуля принимал участие эксперт, известный под онлайн-псевдонимом Rapid7.

Напомним, что BlueKeep представляет собой брешь в безопасности, приводящую к удаленному выполнению кода. По принципу действия эта проблема безопасности схожа с компьютерными червями.

Новый модуль эксплойта для Metasploit заработан на основе опубликованного PoC-кода. В текущем исполнении этот модуль способен атаковать лишь 64-битные версии Windows 7 и Windows 2008 R2.

«По умолчанию добавленный в Metasploit BlueKeep-эксплойт только определяет версию операционной системы и оценивает успешность атаки на неё», — объясняет один из главных разработчиков Metasploit Брент Кук.

К сожалению, многие не спешат устанавливать патчи, устраняющие уязвимость BlueKeep. Например, специализированный поисковик Shodan в одной только Америке насчитал 977 непропатченных серверов.

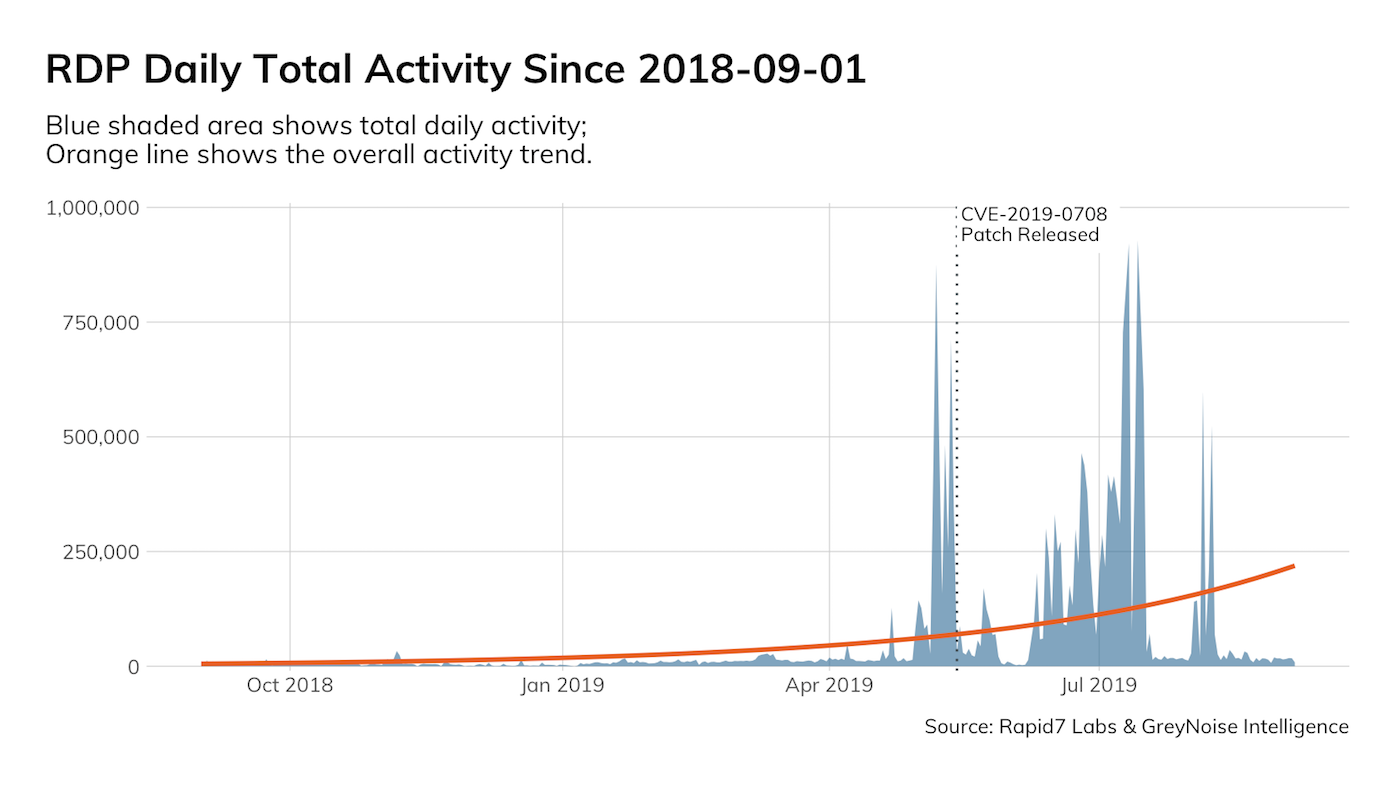
С октября 2018 года исследователи в области кибербезопасности отмечают растущее число атак, связанных с эксплуатацией BlueKeep.

В июле эксперты утверждали, что более 800 000 систем все ещё уязвимы для атак, в которых эксплуатируется уязвимость, известная под именем BlueKeep и идентификатором CVE-2019-0708..

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru