



Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Киберпреступники запустили новую фишинговую кампанию, на этот раз под прицелом пользователи социальной сети Instagram. При этом злоумышленники используют не только фейковые поля ввода логина и пароля, но и задействуют в схеме коды двухфакторной аутентификации (2FA).

В рассылаемых фишинговых письмах атакующие пытаются привлечь внимание пользователей сообщениями о том, что сторонний человек пытается войти в их аккаунт. Чтобы подтвердить свою личность, пользователей просят перейти по ссылке и ввести свои учетные данные.

Злоумышленники старались визуально придать этим письмам максимальное сходство с официальными сообщениями от Instagram.

«Если не брать во внимание несколько пунктуационных ошибок и отсутствие пробела перед словом ‘Пожалуйста’, эти письма идеальны. Они с большой долей вероятности не вызовут подозрений пользователей», — рассказывает анализировавший эту кампанию эксперт компании Sophos Пол Даклин.

Чтобы придать дополнительную иллюзию легитимности, мошенники добавили поле для ввода кода двухфакторной аутентификации.

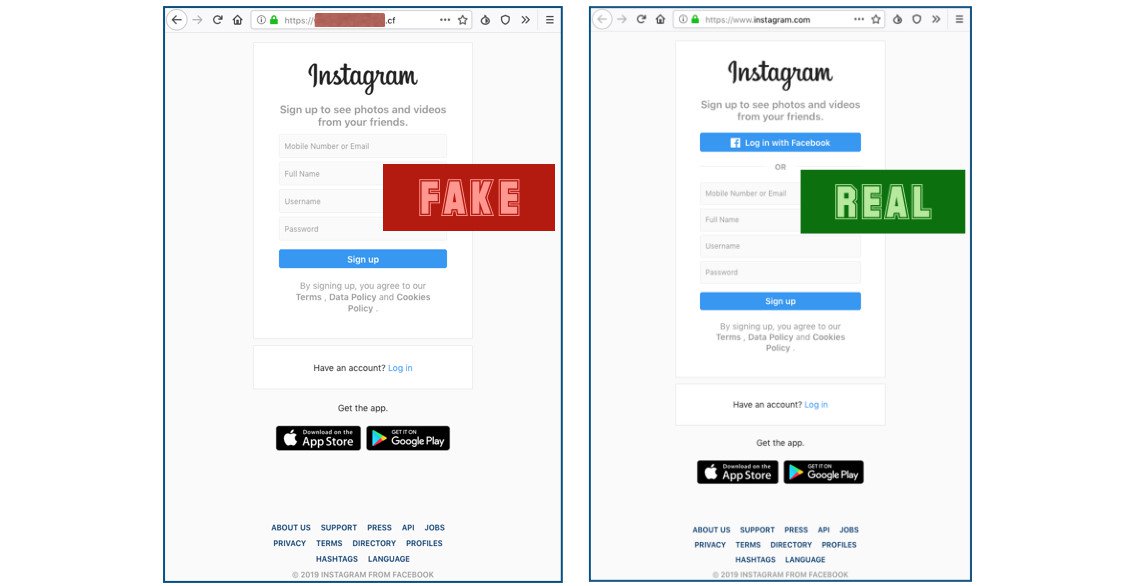
Сама фишинговая страница также представляет собой идеальный клон официальной страницы Instagram для входа. Киберпреступники позаботились даже об установке действующего SSL-сертификата — в результате жертвы видят протокол HTTPS и зелёный замочек, окончательно рассеивающий их сомнения в том, что это легитимная страница.

В адресной строке браузера можно увидеть домен в зоне .CF. Это уловка мошенников, призванная создать схожее с instagram.com написание домена.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru