



Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Киберпреступники запустили новую фишинговую кампанию, на этот раз под прицелом пользователи социальной сети Instagram. При этом злоумышленники используют не только фейковые поля ввода логина и пароля, но и задействуют в схеме коды двухфакторной аутентификации (2FA).

В рассылаемых фишинговых письмах атакующие пытаются привлечь внимание пользователей сообщениями о том, что сторонний человек пытается войти в их аккаунт. Чтобы подтвердить свою личность, пользователей просят перейти по ссылке и ввести свои учетные данные.

Злоумышленники старались визуально придать этим письмам максимальное сходство с официальными сообщениями от Instagram.

«Если не брать во внимание несколько пунктуационных ошибок и отсутствие пробела перед словом ‘Пожалуйста’, эти письма идеальны. Они с большой долей вероятности не вызовут подозрений пользователей», — рассказывает анализировавший эту кампанию эксперт компании Sophos Пол Даклин.

Чтобы придать дополнительную иллюзию легитимности, мошенники добавили поле для ввода кода двухфакторной аутентификации.

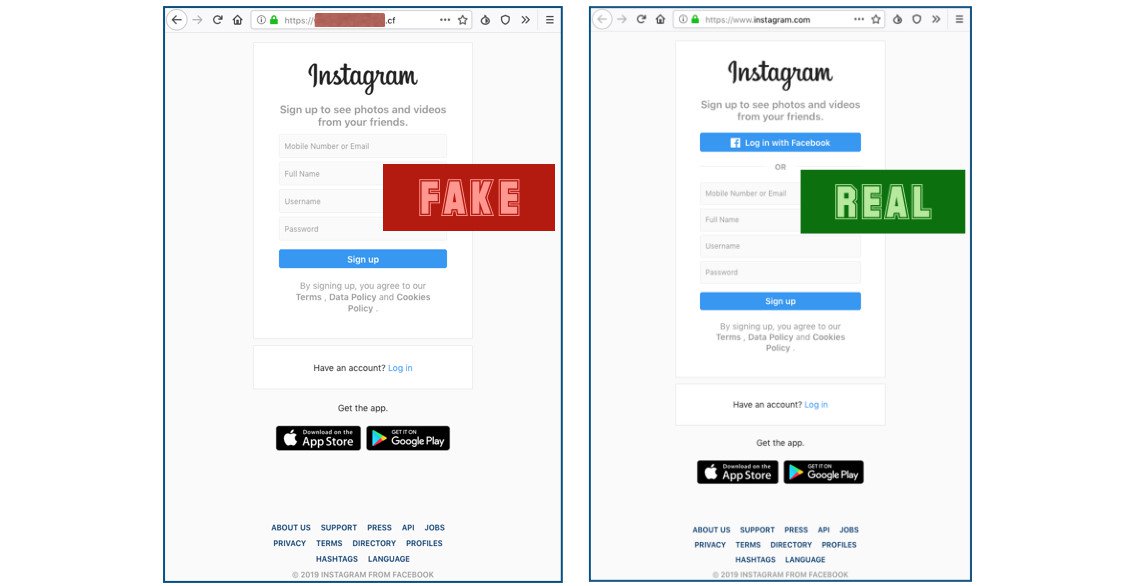
Сама фишинговая страница также представляет собой идеальный клон официальной страницы Instagram для входа. Киберпреступники позаботились даже об установке действующего SSL-сертификата — в результате жертвы видят протокол HTTPS и зелёный замочек, окончательно рассеивающий их сомнения в том, что это легитимная страница.

В адресной строке браузера можно увидеть домен в зоне .CF. Это уловка мошенников, призванная создать схожее с instagram.com написание домена.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru