


Компании раскрывают конфиденциальные данные через сервисы анализа файлов

Компании раскрывают конфиденциальные данные через сервисы анализа файлов

Компании раскрывают конфиденциальные данные через сервисы анализа файлов

Исследователи британской компании Cyjax проанализировали файлы, загружаемые на площадку трёх основных сервисов для исследования вредоносных программ. Оказалось, что в эти песочницы часто попадают файлы, содержащие конфиденциальную информацию.

Анализ проводился в течение трёх дней и охватывал три неназванные песочницы, позволяющие пользователям загружать файлы и анализировать их на наличие вредоносной составляющей.

У всех трёх сервисов есть публичные ленты, благодаря которым любой желающий может просмотреть или скачать все загруженные файлы.

Исследователей Cyjax интересовали документы в формате PDF и вложения в электронные письма (.msg и .eml). Сначала эксперты обнаружили более 200 счетов и заказов, что неудивительно, учитывая, что бизнес-сфера часто обменивается по почте такими документами.

В одном случае компания, разрабатывающая популярный инструмент для Windows-администраторов, загрузила в сервис-песочницу все заказы.

«Изучив все счета и заказы, мы смогли вычислить всех, кто пользуется данным инструментом. В частности, там были контактная информация того, кто делал от лица компании заказ. Такие данные — просто подарок для киберпреступников, промышляющих целевым фишингом и мошенническими кампаниями», — пишут специалисты в отчете.

Помимо этого, исследователям попались резюме, сертификаты и даже копии паспортов.

На этом команда Cyjax не остановилась и изучила сервисы анализа URL. Многие ссылки вели к документам на площадке Google Drive, в этих документах также была обнаружена конфиденциальная информация.

Червь в WeChat перепрыгивал между контактами через входящие звонки

Специалисты компании Calif разработали червя 0-click, способного захватить аккаунт WeChat через входящий звонок. Жертве не нужно отвечать, нажимать ссылку или вообще прикасаться к смартфону; достаточно, чтобы атакующий уже находился в списке контактов.

В демонстрации Android-смартфон позвонил на iPhone и угнал аккаунт, пока тот продолжал звонить.

Затем заражённый iPhone атаковал второй Android-смартфон. Так доверенный контакт превращался в следующего распространителя. Это почти классический сетевой червь, только вместо компьютеров в цепочке профили WeChat.

Ответ на звонок атаку не останавливал: пользователь слышал тишину, а эксплойт продолжал работать. Отклонение вызова прерывало конкретную попытку, но ничто не мешало позвонить повторно, например ночью.
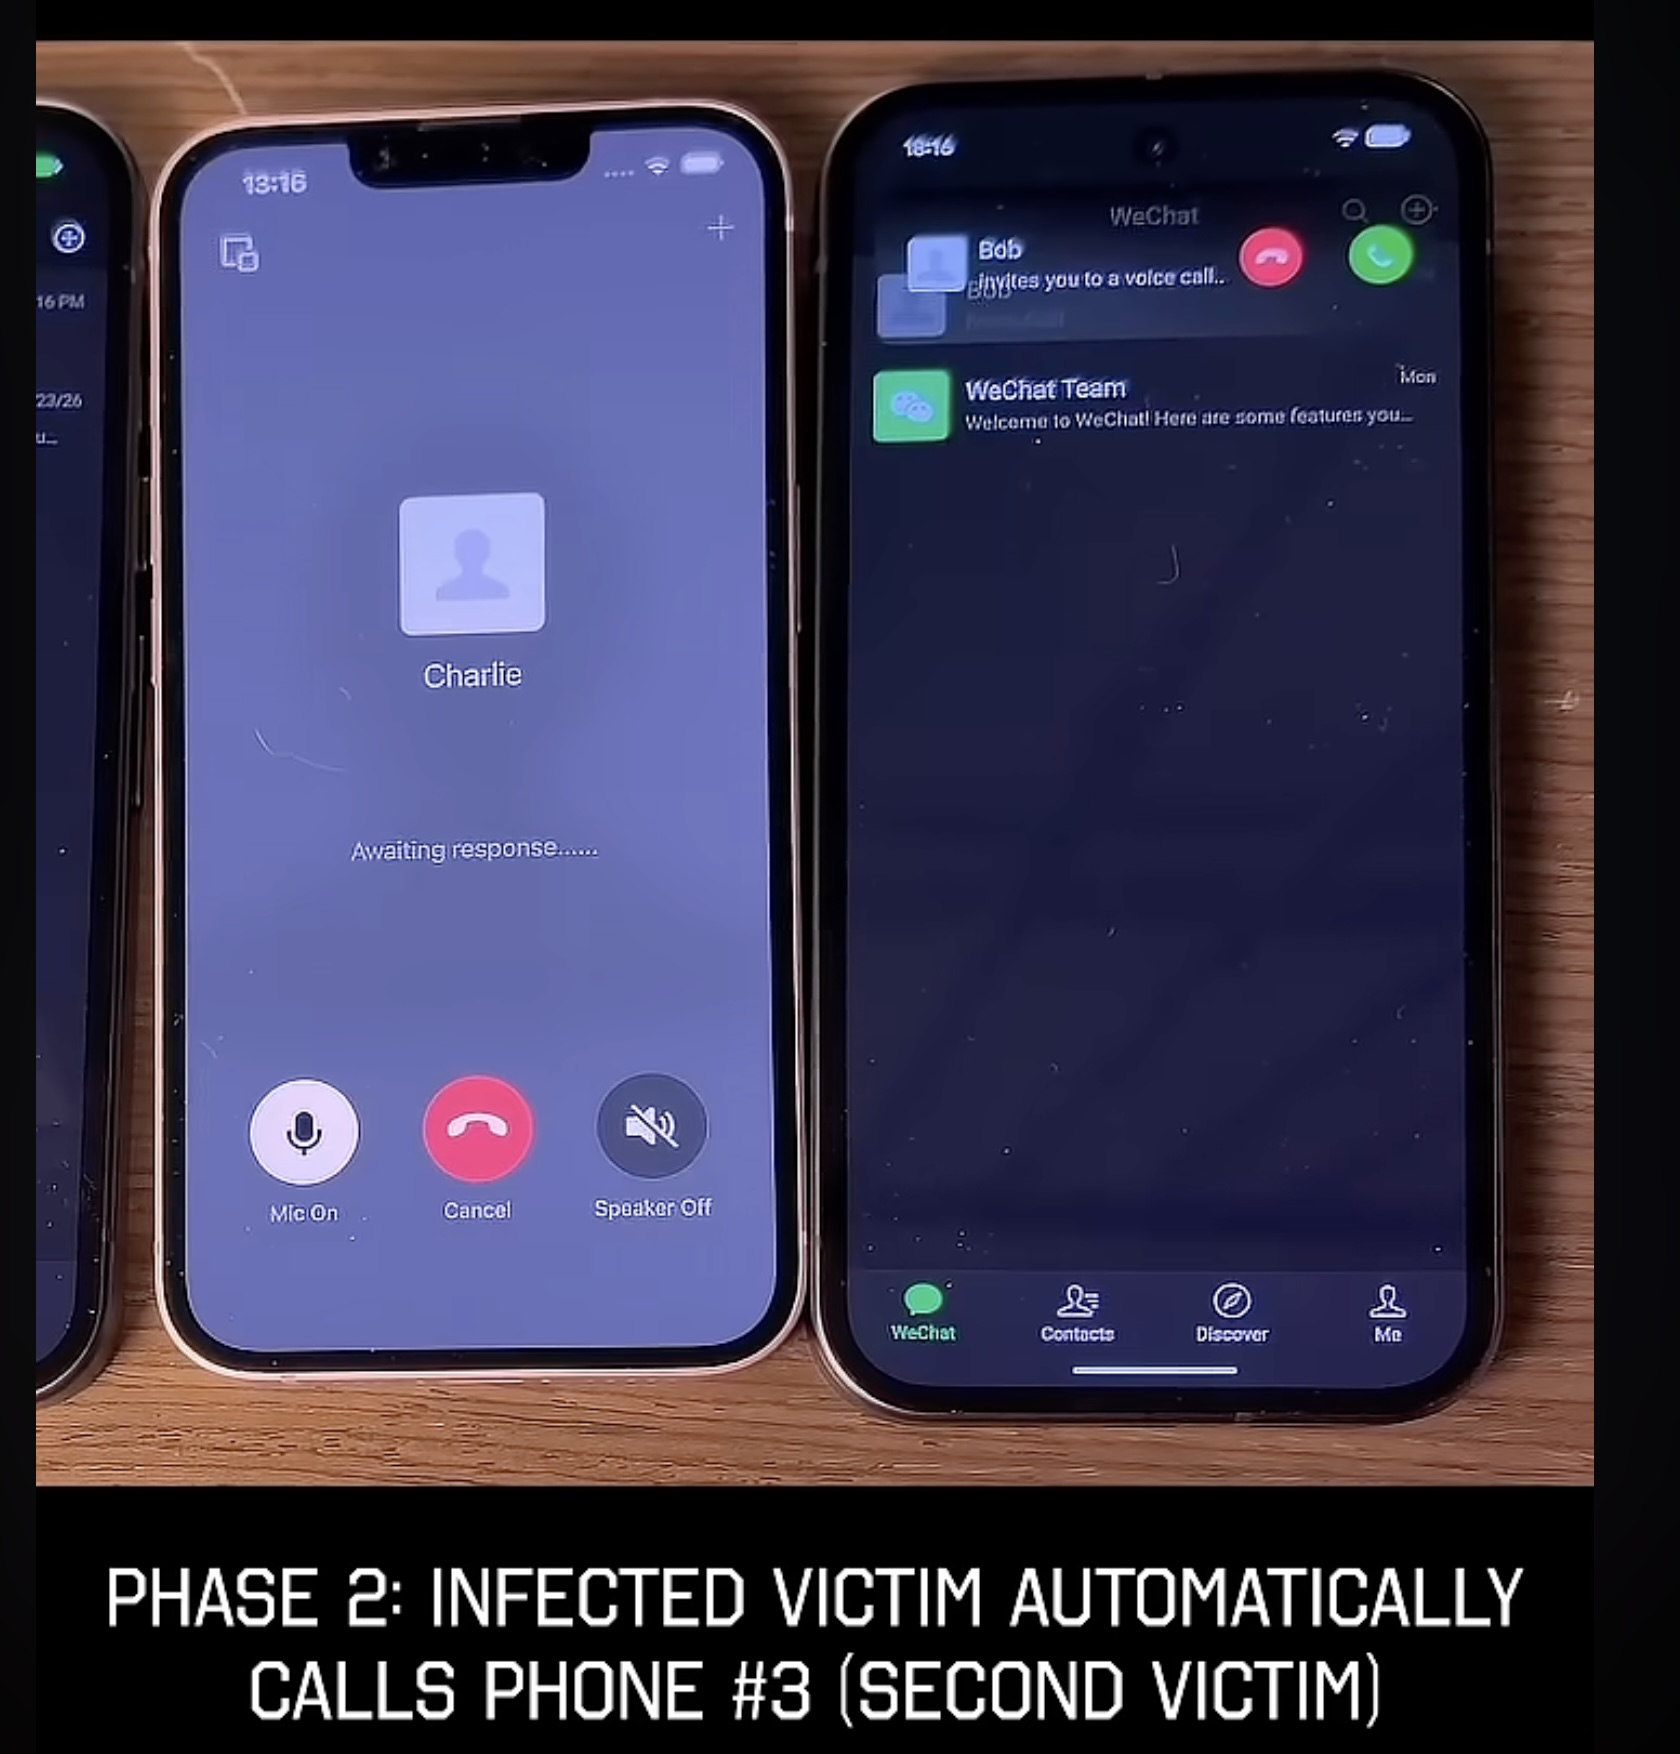

После взлома исследователи получили полный контроль над учётной записью: могли читать и отправлять сообщения, совершать звонки и действовать от имени владельца.

Сам смартфон при этом под контроль не переходил. Но для сервиса, объединяющего переписку, платежи, мини-приложения и 1,4 млрд активных пользователей, одного аккаунта уже вполне достаточно для большой головной боли.

Calif сообщила об уязвимости Tencent в июле. Компания выпустила обновления WeChat 8.0.77 для Android и 8.0.76 для iOS, а 28 августа исследователи подтвердили, что эксплойт заблокирован на серверной стороне для всех пользователей. Устанавливать патч для этой блокировки не требуется, хотя обновить приложение всё равно стоит.

Реальных атак не обнаружено, CVE и бюллетеня Tencent пока нет. Технические детали Calif придерживает до конференции. По словам команды, найти уязвимость и создать первый эксплойт помог ИИ.

RSS: Новости на портале Anti-Malware.ru