


Данные 106 млн клиентов Capital One скомпрометировала экс-сотрудница AWS

Данные 106 млн клиентов Capital One скомпрометировала экс-сотрудница AWS

Данные 106 млн клиентов Capital One скомпрометировала экс-сотрудница AWS

Capital One, одна из крупнейших финансовых организаций США, подверглась кибератаке, в результате которой были скомпрометированы персональные данные более ста миллионов клиентов.

Как уже выяснили правоохранители, за атакой стоит разработчик программного обеспечения, ранее работавший в штате AWS. Минюст США обвинил 33-летнюю Пейдж Адель Томпсон, которая также известна под онлайн-псевдонимом «erratic».

На данный момент известно, что Пейдж Томпсон работала на подрядчика Capital One с 2015 по 2016 год. Киберпреступница опубликовала на GitHub детали взлома, которые дают понять, что для доступа к данным использовался неправильно сконфигурированный защитный экран уровня приложений (Web Application Firewall, WAF).

Один из пользователей GitHub, обративший внимание на пост «erratic», уведомил представителей Capital One о киберинциденте. Сотрудники финансовой организации незамедлительно приняли меры, устранив все обнаруженные лазейки.

«Важно отметить, что данные кредитных карт и учетные данные не попали в руки преступника. Среди скомпрометированной информации были имена, адреса, почтовые индексы, телефонные номера, имейлы и даты рождения», — говорится в официальном заявлении Capital One.

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.
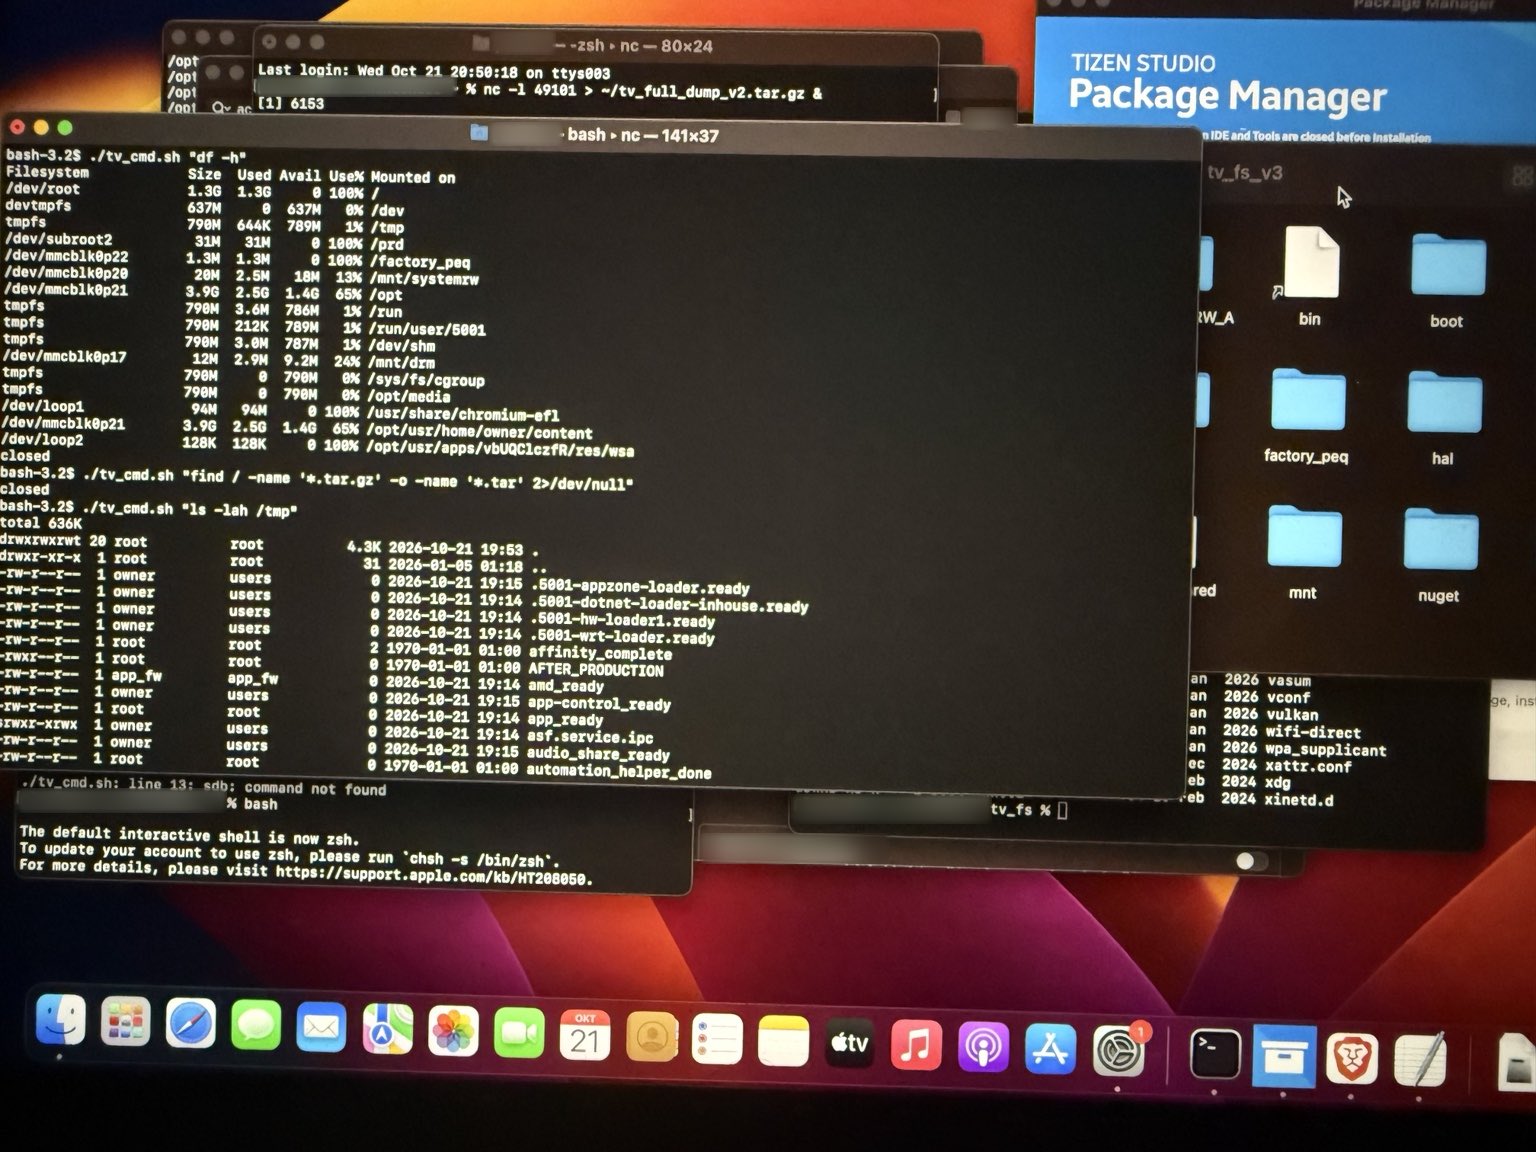

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru