



Дарквеб не продает карты россиян из-за бедности в стране

Дарквеб не продает карты россиян из-за бедности в стране

Дарквеб не продает карты россиян из-за бедности в стране

За первую половину 2019 года на форумах дарквеба были выставлены на продажу более 23 миллионов платежных карт. Об этом говорит исследование, подготовленное аналитиками компании Sixgill, занимающейся кибербезопасностью.

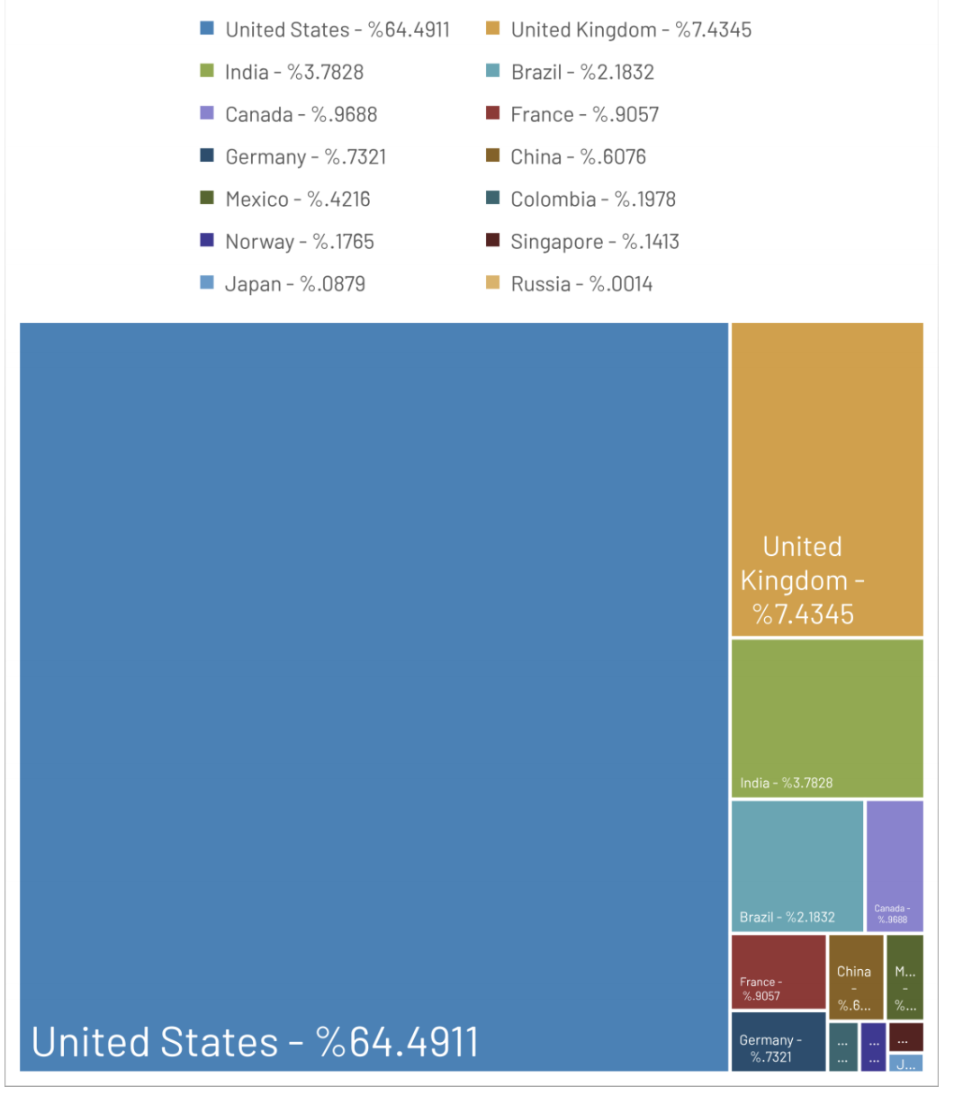
Команда исследователей подготовила отчет, согласно которому большая часть (приблизительно две трети) украденных карт принадлежит гражданам США. У любой другой страны меньше 10% от этих 23 миллионов.

Второй по популярности источник украденных карт — Великобритания. Что касается России, только 316 продаваемых нелегально карт принадлежат гражданам нашей страны.

Исследователи видят две причины таких низких показателей со стороны России. Первая заключается в большом проценте российских киберпреступников, а вторая — в экономической ситуации в России.

«Ситуация в России давно всем известна — ВВП на душу населения $11 000. Это шестая часть такого же показателя в США — $62 000. Учитывая такую пропасть между этими двумя странами, можно легко объяснить разницу в показателях украденных карт», — утверждается в отчете.

57% украденных карт принадлежат Visa, Mastercard держит второе место — 29%, а на третьем AMEX с 12%. Одну такую карту можно приобрести за $5.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru