



Дарквеб не продает карты россиян из-за бедности в стране

Дарквеб не продает карты россиян из-за бедности в стране

Дарквеб не продает карты россиян из-за бедности в стране

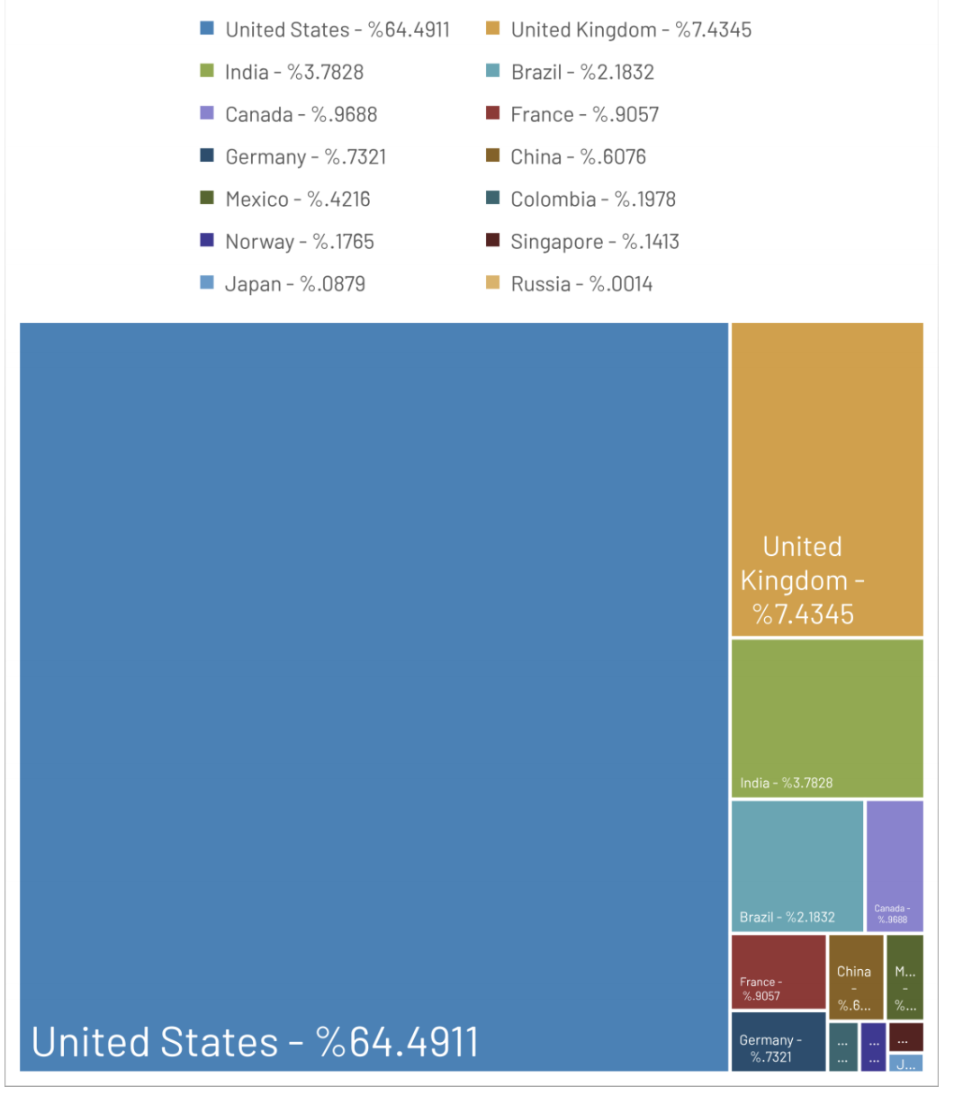
За первую половину 2019 года на форумах дарквеба были выставлены на продажу более 23 миллионов платежных карт. Об этом говорит исследование, подготовленное аналитиками компании Sixgill, занимающейся кибербезопасностью.

Команда исследователей подготовила отчет, согласно которому большая часть (приблизительно две трети) украденных карт принадлежит гражданам США. У любой другой страны меньше 10% от этих 23 миллионов.

Второй по популярности источник украденных карт — Великобритания. Что касается России, только 316 продаваемых нелегально карт принадлежат гражданам нашей страны.

Исследователи видят две причины таких низких показателей со стороны России. Первая заключается в большом проценте российских киберпреступников, а вторая — в экономической ситуации в России.

«Ситуация в России давно всем известна — ВВП на душу населения $11 000. Это шестая часть такого же показателя в США — $62 000. Учитывая такую пропасть между этими двумя странами, можно легко объяснить разницу в показателях украденных карт», — утверждается в отчете.

57% украденных карт принадлежат Visa, Mastercard держит второе место — 29%, а на третьем AMEX с 12%. Одну такую карту можно приобрести за $5.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru