



Windows передает SmartScreen конфиденциальную информацию без хеширования

Windows передает SmartScreen конфиденциальную информацию без хеширования

Windows передает SmartScreen конфиденциальную информацию без хеширования

У пользователей Windows возникли вопросы по части конфиденциальности процесса загрузки браузером Microsoft Edge URL в SmartScreen. Оказалось, что веб-адреса загружаются без хеширования. Также нашлись и более серьезные проблемы.

Тесты показали, что Windows 10 передаёт SmartScreen приличное количество конфиденциальной информации, касающейся установленных приложений. Это происходит в процессе запуска этих программ.

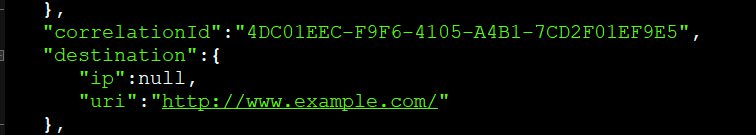
Эксперт Мэтт Уикс первым обратил внимание, что Microsoft Edge отправляет посещённые URL-адреса SmartScreen. При этом ссылки никак не обфусцируются и не хешируются.

Уикс пришёл к выводу, что Microsoft при желании может отслеживать страницы, на которых побывал пользователь.

При взаимодействии с SmartScreen Edge оправляет POST-запрос на https://nav.smartscreen.microsoft.com/windows/browser/edge/service/navig..., в который включена информация о URL.

Многие пользователи выразили в Twitter свою обеспокоенность по поводу отсутствия механизма хеширования. Ведь в этом случае Microsoft сможет собрать полную историю посещения веб-страниц.

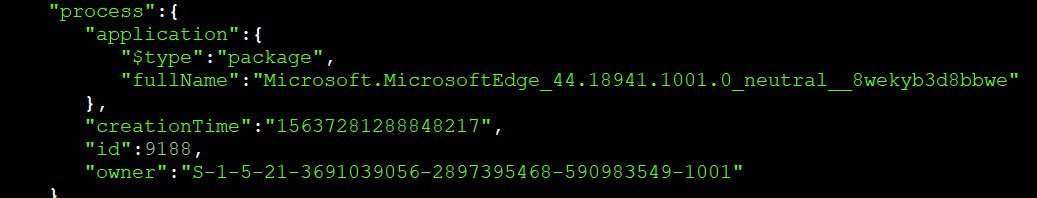
Также SmartScreen собирает конфиденциальную информацию о запускаемых файлах. По умолчанию в Windows 10 активирована настройка, которая проверяет все запускаемые файлы на наличие вредоносной составляющей.

Для этого система подключается к https://checkappexec.microsoft.com/windows/shell/service/beforeExecute/2 и отправляет туда информацию об исполняемом файле.

В частности, передаётся путь к файлу на вашем компьютере, а также URL, с которого произошла загрузка этого файла. Все эти данные также передаются без какого-либо хеширования.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru