



Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

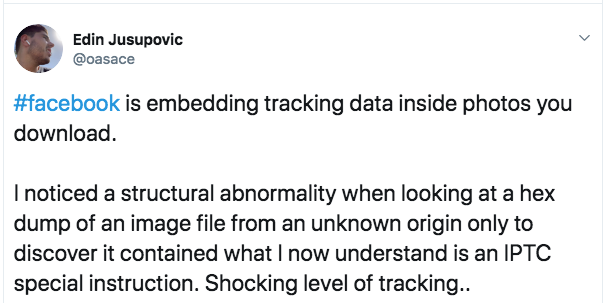
Австралийский исследователь в области кибербезопасности Эдин Юсупович утверждает, что Facebook встраивает «скрытые коды» в загружаемые пользователями фотографии. Это помогает соцсети отслеживать, кто просматривает ваши фото и кто делится ими.

Свою позицию в отношении скрытых практик Facebook исследователь выразил в своем Twitter-аккаунте. В частности, Юсупович пишет следующее:

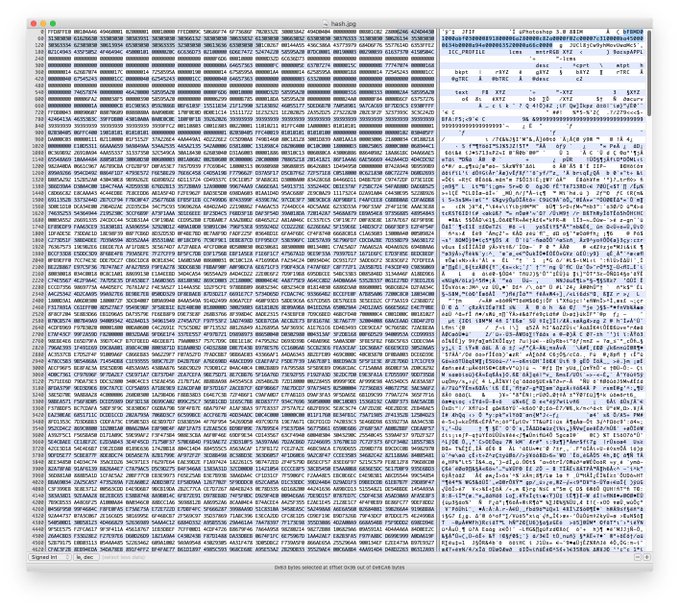
«Facebook встраивает данные для отслеживания в фотографии, которые вы загружаете на сервер интернет-гиганта. Я обратил внимание на аномалию в структуре, когда просматривал дамп в шестнадцатеричной форме».

«В результате в незнакомой мне фотографии я нашел специальную IPTC-инструкцию. Такая степень отслеживания действий пользователей просто шокирует».

Юсупович обращает внимание: такой подход открывает Facebook возможность отслеживать фотографии пользователя даже вне платформы социальной сети.

«Специальные IPTC-инструкции», о которых говорит эксперт, представляют собой некий водяной знак в виде метаданных, позволяющих Facebook помечать фотографии собственным кодом. Этот код позже можно прочитать, а значит — отследить.

Это далеко не новая техника. Этот же метод может использоваться, чтобы обозначить владельца той или иной фотографии, что в будущем может помочь решить споры по поводу прав на медиаконтент.

По словам Юсуповича, код трекера был добавлен в 2016 году.

На днях стало известно об огромном штрафе в размере $5 миллиардов, который Федеральная торговая комиссия наложила на Facebook.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru