



Cloudflare: Глобальный сбой произошел из-за плохого развертывания софта

Cloudflare: Глобальный сбой произошел из-за плохого развертывания софта

Cloudflare: Глобальный сбой произошел из-за плохого развертывания софта

Вчера вечером Cloudflare столкнулся с глобальным сбоем — около 30 минут многие сайты и веб-сервисы по всему миру отдавали ошибку «502 Bad Gateway». Некоторые пользователи заподозрили, что американская компания подверглась кибератаке, однако представители поспешили опровергнуть эту информацию.

Как объяснили в Cloudflare, ошибки 502 были вызваны скачком CPU-активности в сети провайдера.

«Всплеск активности CPU был вызван плохим развертыванием программного обеспечения. После отката сервис вернулся к работе в штатном режиме, а веб-ресурсы стали вновь доступны», — объясняет Джон Грэм-Камминг из Cloudflare.

«Проблемы не были вызваны атакой, как некоторые предполагали. Мы очень сожалеем, что эта ситуация вообще возникла», — подчеркивает Грэм-Камминг в блоге.

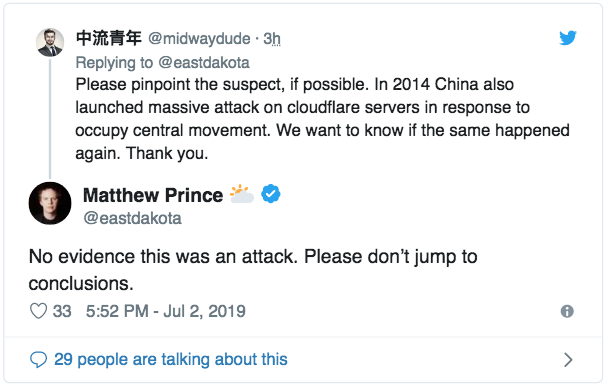
Информацию о кибератаке также отверг генеральный директор Cloudflare Мэттью Принс в Twitter.

Anti-Malware.ru тоже стал жертвой проблем на стороне Cloudflare — около 17 часов по Москве сайт начал отдавать «502 Bad Gateway». В 17:12 проблема была устранена, сайт снова стал доступен.

В конце прошлого месяца еще один сбой в работе систем Cloudflare затронул сайты по всему миру. В настоящее время проблема устранена, однако многие пользователи могли столкнуться с недоступностью некоторых популярных сайтов.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru