



Microsoft оснастила Edge продвинутой защитой от отслеживания

Microsoft оснастила Edge продвинутой защитой от отслеживания

Microsoft оснастила Edge продвинутой защитой от отслеживания

Microsoft представила новую функцию браузера Edge, основанного на движке Chromium. Функция получила имя «Tracking Prevention», из чего можно заключить, что ее основная задача — препятствовать отслеживанию пользователей в Сети.

Разработчики обещают, что «Tracking Prevention» будет успешно бороться с блокировкой скриптов, которые агрессивные рекламодатели и аналитические компании используют для отслеживания действий пользователя.

В настоящее время новая функция доступна только в предварительных сборках Microsoft Edge Insiders. По словам корпорации, «Tracking Prevention» нужно будет еще доработать, для чего ее дали попробовать разработчикам, от которых ожидают обратную связь.

По принципу работы новый механизм защиты от отслеживания похож на тот, что Mozilla предложила пользователям Firefox в прошлом году. Однако отличия все нашлись.

По словам разработчиков, ключевую роль в работе новой функции играет компонент Trust Protection Lists, в котором содержится список организаций и их доменов, злоупотребляющих отслеживанием людей в Сети.

Именно для таких доменов будет активироваться «Tracking Prevention».

«Одна из задач “Tracking Prevention“ — запрещать трекерам читать или устанавливать файлы cookies, а также лишить их доступа к API хранилища браузера (IndexedDB и localStorage)», — объяснили разработчики Microsoft в блоге.

Более того, новая функция Microsoft Edge заблокирует дополнительно подгружаемые скрипты отслеживания, пиксели-трекеры, инфреймы и все похожие механизмы.

Чтобы активировать «Tracking Prevention» сейчас, у вас должен быть установлен билд Microsoft Edge Insider 77.0.203.0 или более новая версия. На macOS, к сожалению, новая функция не работает из-за бага.

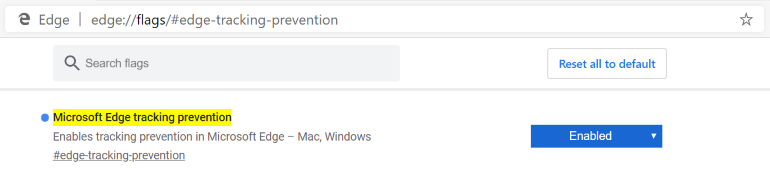
Если у вас установлена требуемая версия браузера, проследуйте на служебную страницу edge://flags#edge-tracking-prevention и активируйте функцию.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru