



Иранские киберпреступники атакуют госучреждения США вайперами

Иранские киберпреступники атакуют госучреждения США вайперами

Иранские киберпреступники атакуют госучреждения США вайперами

По словам представителей Агентства по кибербезопасности и безопасности инфраструктуры США (CISA), была отмечена резкая вспышка атак с использование программ-вайперов, уничтожающих файлы. Имеющиеся у CISA данные говорят о том, что атаки на промышленные и государственные учреждения США проводят иранские киберпреступники.

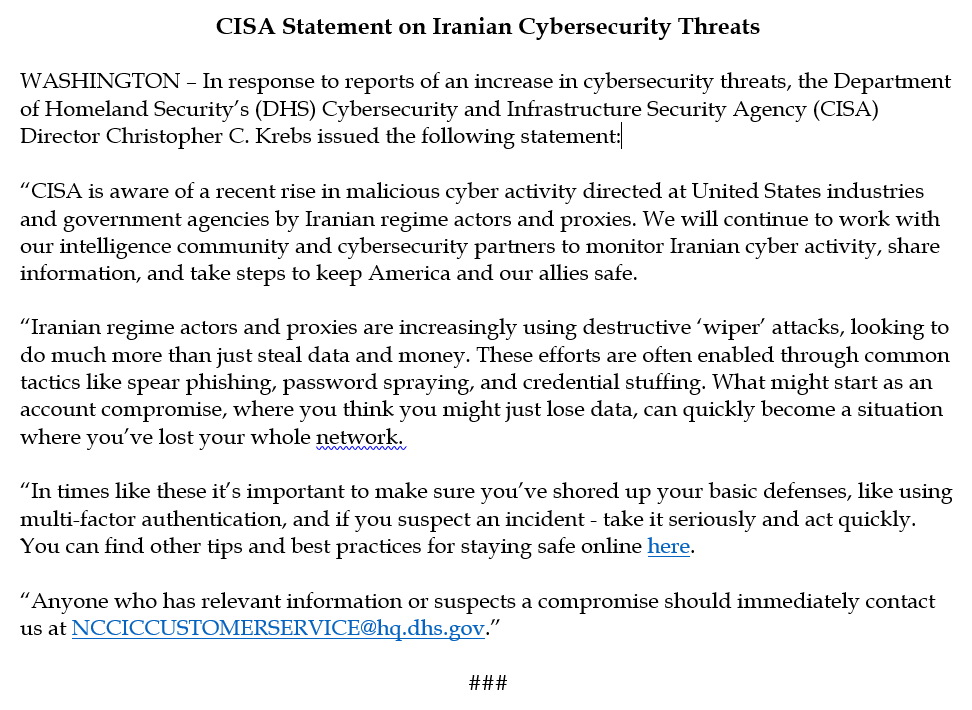
Официальное заявление под названием «CISA Statement on Iranian Cybersecurity Threats» опубликовал глава CISA Крис Кребс в своем Twitter-аккаунте.

Кребс утверждает, что иранские хакеры все чаще используют деструктивные программы-вайперы в ходе своих атак на сети и компьютеры учреждений. Напомним, что задача вайперов — навсегда удалить файлы жертвы, атакующих при этом не интересует выкуп.

Крис Кребс также не исключает, что вышеупомянутые киберпреступники могут действовать через прокси. В этом случае их принадлежность к Ирану остается под вопросом.

Согласно указанной в заявлении информации, киберпреступники начинают свои операции со стандартных методов — целевого фишинга, брутфорса и атак с подстановкой учетных данных.

Таким образом, как предупреждает Кребс, простая с виду компрометация аккаунта может вылиться в атаку вайпера на всю целевую сеть. С полным текстом официального заявления можно ознакомиться ниже:

Напомним, что на днях CISA подтвердило, что сотрудникам удалось использовать BlueKeep для удаленного запуска кода на компьютере, работающем на базе системы Windows 2000.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru