



Иранские киберпреступники атакуют госучреждения США вайперами

Иранские киберпреступники атакуют госучреждения США вайперами

Иранские киберпреступники атакуют госучреждения США вайперами

По словам представителей Агентства по кибербезопасности и безопасности инфраструктуры США (CISA), была отмечена резкая вспышка атак с использование программ-вайперов, уничтожающих файлы. Имеющиеся у CISA данные говорят о том, что атаки на промышленные и государственные учреждения США проводят иранские киберпреступники.

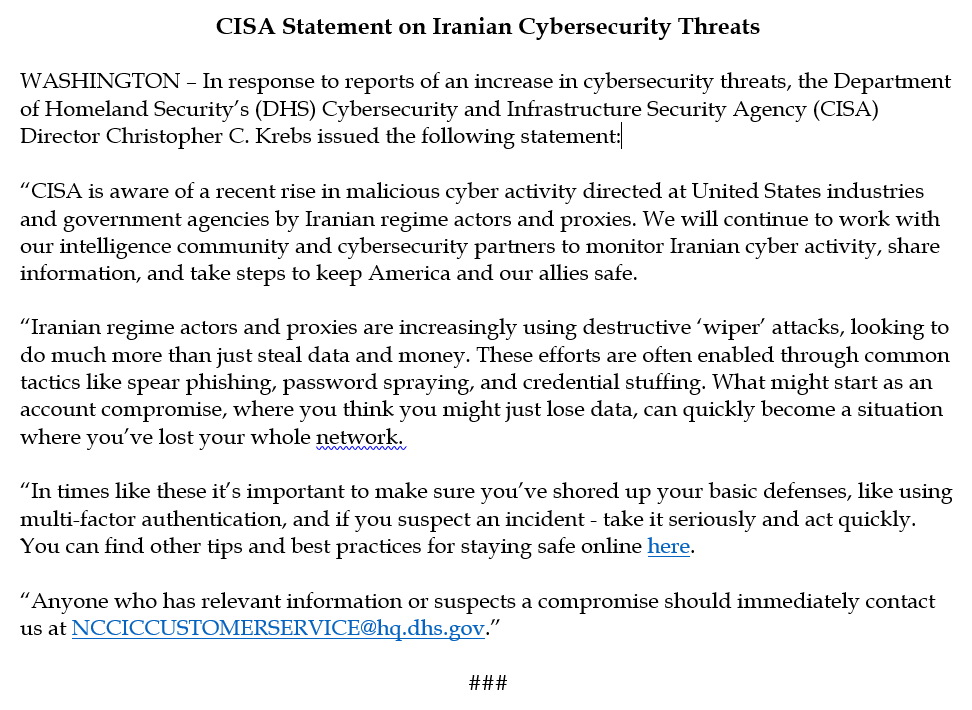
Официальное заявление под названием «CISA Statement on Iranian Cybersecurity Threats» опубликовал глава CISA Крис Кребс в своем Twitter-аккаунте.

Кребс утверждает, что иранские хакеры все чаще используют деструктивные программы-вайперы в ходе своих атак на сети и компьютеры учреждений. Напомним, что задача вайперов — навсегда удалить файлы жертвы, атакующих при этом не интересует выкуп.

Крис Кребс также не исключает, что вышеупомянутые киберпреступники могут действовать через прокси. В этом случае их принадлежность к Ирану остается под вопросом.

Согласно указанной в заявлении информации, киберпреступники начинают свои операции со стандартных методов — целевого фишинга, брутфорса и атак с подстановкой учетных данных.

Таким образом, как предупреждает Кребс, простая с виду компрометация аккаунта может вылиться в атаку вайпера на всю целевую сеть. С полным текстом официального заявления можно ознакомиться ниже:

Напомним, что на днях CISA подтвердило, что сотрудникам удалось использовать BlueKeep для удаленного запуска кода на компьютере, работающем на базе системы Windows 2000.

Подпишитесь на новости

На Android станет проще устанавливать приложения вне Google Play

Google открыла регистрацию в программе Registered App Stores. Одобренные сторонние магазины смогут устанавливать приложения в одно касание (без дополнительных системных подтверждений) и обновлять их в фоне.

Условия опубликованы на официальной странице программы Android Developers. Новые возможности заработают с 1 декабря 2026 года на устройствах с Android 17 QPR2 и новее. Россия входит в список поддерживаемых стран.

Для владельцев магазинов удобство платное: регистрационный взнос составляет $10 тысяч ежегодно. Оплатить его нужно ещё до начала проверки заявки. Кроме того, участники обязаны передавать Google весь каталог APK и последующие обновления для сканирования на вредоносные программы.

Требования включают проверку организации, прозрачные правила распространения приложений, защиту персональных данных и борьбу с вредоносами.

Если потенциально опасными окажутся более 1% попыток установки или 2% приложений каталога за 30 дней, Google предусмотрела дополнительные сборы за проверку и устранение рисков.

Участие добровольное: магазины вне программы смогут продолжать работу с прежней процедурой установки. Пользователям обещают меньше лишних окон, а владельцам альтернативных площадок предлагают ежегодный счёт и регулярную проверку каталога.

RSS: Новости на портале Anti-Malware.ru