



Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google подтвердила наличие уязвимости в своем физическом ключе безопасности Titan Security Key, которая позволяет находящему поблизости злоумышленнику обойти все защитные меры разработки Google. По словам корпорации, брешь присутствует по причине неправильной конфигурации в протоколах Titan Security Keys, используемых для создания пары Bluetooth.

Разработчики Google заявили, что даже в таком состоянии ключи способны защитить от фишинговых атак. Тем не менее корпорация предлагает всем пользователям бесплатно заменить уязвимые ключи на полностью безопасные.

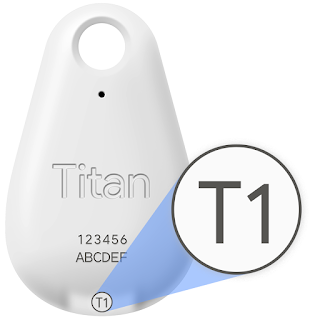
Оказалось, что баг затрагивает все версии Titan Bluetooth, которые продаются за $50 в комплекте со стандартным ключом USB/NFC, на обратной стороне которого указано «T1» или «T2».

Чтобы использовать эту уязвимость, атакующий должен находиться в зоне действия Bluetooth (около 10-20 метров) и действовать быстро в тот момент, когда пользователь нажимает на кнопку активации ключа.

Злоумышленник может использовать неверно сконфигурированный протокол, чтобы подключить свое устройство к ключу до того момента, как жертва подключит свой девайс.

В этом случае атакующий сможет получить доступ к аккаунту пользователя (если у него будет имя пользователя и пароль).

Google предложила несколько мер, которые помогут защититься от такого рода атак. С ними можно ознакомиться по .

Напомним, что в прошлом году Google поделился с пользователями последней версий своего физического ключа безопасности. Благодаря именно этому ключу корпорации удалось добиться колоссального показателя безопасности — ни один из более 85 000 сотрудников не был взломан киберпреступниками с начала 2017 года.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru