



Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Компания AdvIntel (Advanced Intelligence), специализирующаяся на противодействии онлайн-мошенничеству, раскрыла имена трех антивирусных компаний, ставших жертвами киберпреступной группировки Fxmsp.

AdvIntel собрала информацию о деятельности Fxmsp на различных форумах соответствующей тематики, большая часть этих форумов были русскоговорящими. Также исследователям удалось получить в распоряжение логи переписки хакеров в мессенджерах.

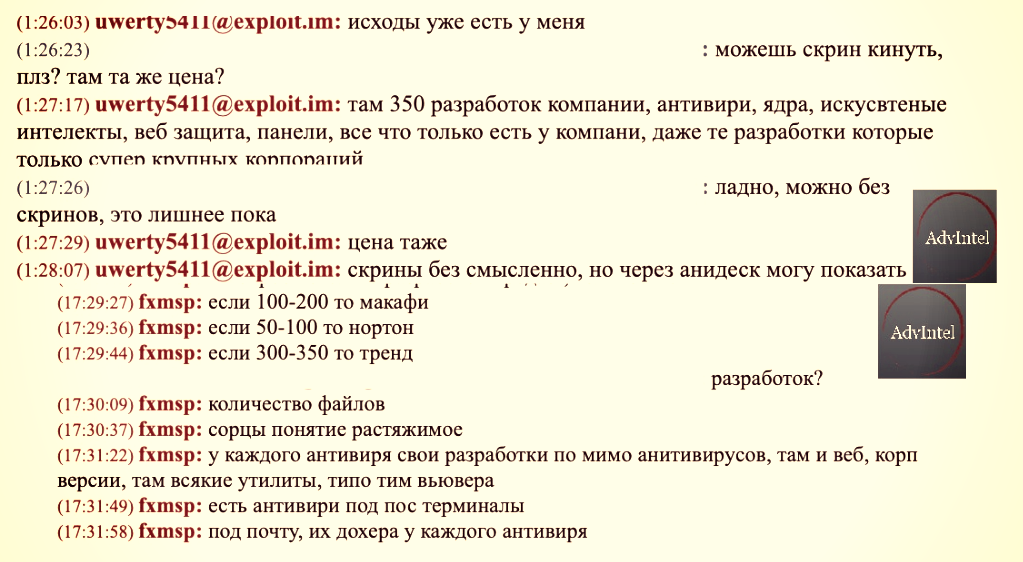
В этих переписках киберпреступники обсуждали вопрос продажи украденных данных, принадлежащих антивирусным компаниям. Напомним, что злоумышленники требовали за все $300 000.

На скриншотах, которые мы приводим ниже, преступники обсуждают исходный код продуктов компаний Symantec, McAfee и Trend Micro.

В AdvIntel заявили, что уже связались со всеми тремя антивирусными вендорами. В свою очередь, Symantec подтвердила, что компании известно о киберинциденте.

Представители Trend Micro заверили, что проводят соответствующее расследование. В McAfee заявили приблизительно то же самое — компания в курсе проблемы, в данный момент проводится расследование.

Напомним, что киберпреступная группировка, известная под кодовым именем Fxmsp, продает информацию, украденную у трех наиболее значимых антивирусных компаний США. Об этом заявили исследователи Advanced Intelligence (AdvIntel), которые отметили, что Fxmsp является русскоговорящей группой.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru