



Миллионы пользователей Firefox не могут установить расширения браузера

Миллионы пользователей Firefox не могут установить расширения браузера

Миллионы пользователей Firefox не могут установить расширения браузера

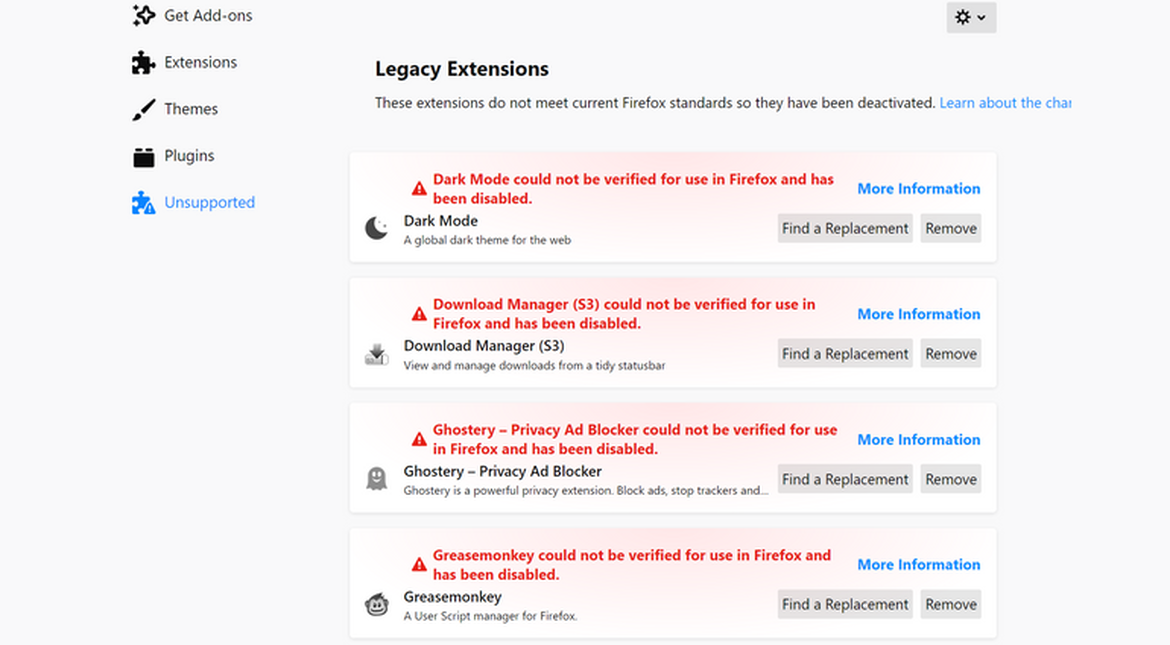
Миллионы пользователей Firefox столкнулись с внезапным отключением расширений браузера из-за просроченного сертификата, который использовался Mozilla в инфраструктуре дополнений Firefox. Эта же проблема не позволяла пользователям перезапустить или переустановить аддоны.

Инцидент не затронул всех пользователей популярного браузера, однако все равно стал достаточно массовым, спровоцировав множество жалоб на площадках Twitter, Reddit и в других социальных сетях.

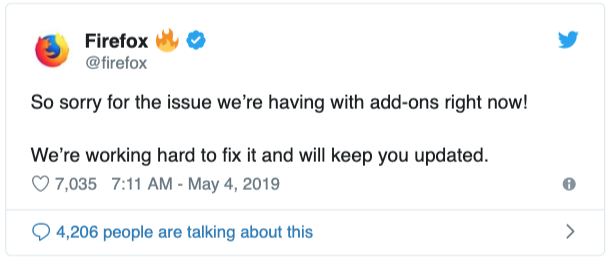
Разработчики браузера уже признали наличие проблемы, упомянув об этом в Twitter и в специальном отчете о баге.

«Мы приносим свои извинения за возникшие проблемы с расширениями для Firefox, которые в отдельных случаях отказываются запускаться или устанавливаться. Мы уже знаем, в чем заключается причина, а также усердно работаем над восстановлением функциональности», — заявил представитель Mozilla.

«Мы будем держать вас в курсе развития событий через соответствующие аккаунты в Twitter».

На данный момент известно, что ситуация с расширениями затронула пользователей всех версий Firefox — новых, старых, Nightly. Также проблема коснулась браузера Tor, который поддерживает дополнения для Firefox.

В настоящее время пользователи могут сами предпринять определенные действия, чтобы справиться с возникшими трудностями. Для этого надо проследовать на страницу about:config и установить значение xpinstall.signatures.required на «false».

Update: Mozilla выпустила версию Firefox 66.0.4, в которой устранена проблема с неработающими расширениями.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru