



В атаках на украинских военных использовался бэкдор RATVERMIN

В атаках на украинских военных использовался бэкдор RATVERMIN

В атаках на украинских военных использовался бэкдор RATVERMIN

Стало известно имя вредоносной программы, которая фигурировала в атаках на военные ведомства Украины. Оказалось, что киберпреступники использовали бэкдор RATVERMIN в качестве второй стадии заражения. Вредонос устанавливался с помощью Powershell-скрипта.

Напомним, что кибератаки на Украину зафиксировали исследователи компании FireEye. Принято считать, что за этой кибероперацией стоит хакерская группа, связанная с Луганской Народной Республикой.

В FireEye считают, что данная киберпреступная группа была активна с 2014 года, а ее цели в основном расположены на территории Украины.

«Киберпреступники использовали EXE-файл — в других случаях был замечен самораспаковывающийся архив RAR (SFX) — для заражения своих жертв. Далее группа задействовала вредоносные программы с открытым исходным кодом — QUASARRAT и RATVERMIN. Это отличительная черта данных злоумышленников», — описывают исследователи недавние атаки.

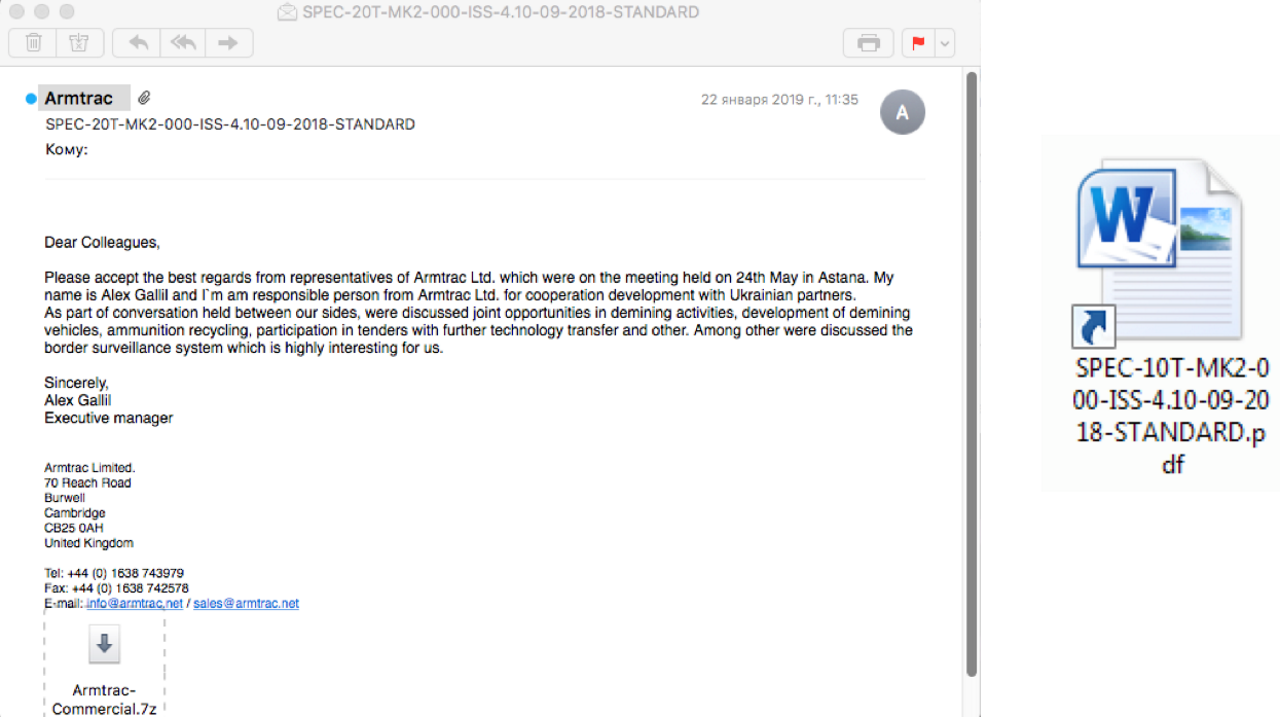
Все начиналось с фишинговых писем, замаскированных под отправленные британской компанией Armtrac уведомления. К этим письмам прилагались множественные вложения, цель которых заключалась в том, чтобы ввести пользователя в заблуждение.

В конечном счете жертва запускала скрипт Powershell, который выступал в качестве дроппера (был замаскирован под фай LNK). При этом у вредоносного файла было расширение PDF, а иконка от документа Microsoft Word.

Сам же бэкдор RATVERMIN, представляющий собой инструмент для удаленного доступа к компьютеру, использовался по меньшей мере с января 2018 года. RATVERMIN позволяет злоумышленнику запускать в системе команды любого вида.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru