



Microsoft Edge будет предупреждать при запуске с правами администратора

Microsoft Edge будет предупреждать при запуске с правами администратора

Microsoft Edge будет предупреждать при запуске с правами администратора

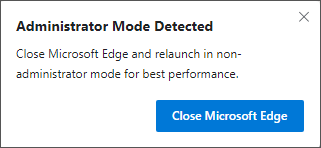
Готовящаяся к выходу версия браузера Microsoft Edge, основанная на Chromium, будет предупреждать пользователя, если браузер запущен с правами администратора. Также пользователю предоставят возможность перезапустить Edge с правами обычного пользователя.

Соответствующее уведомление оповестит: «Обнаружен режим администратора» («Administrator Mode Detected»), а далее последует совет закрыть браузер и перезапустить с правами обычного пользователя системы.

Уже давно известно, что запускать программы от имени администратора ОС — плохая идея с точки зрения безопасности. В этом случае у процесса будет доступ к системным файлам и папкам.

Таким образом, если ваш браузер будет работать с правами администратора, то любой файл, скачанный и запущенный из этого браузера, будет наследовать те же привилегии в системе.

Следовательно, если вы увидите соответствующее предупреждение от браузера Microsoft Edge, рекомендуем вам все же перезапустить программу с ограниченными правами в системе. Это убережет от лишних проблем, да и в целом — внесет порядок в использование браузера.

Напомним, что новая версия браузера Edge от Microsoft, основанная на Chromium, появилась в Сети. Первый взгляд на эту предварительную версию готовящегося к выходу интернет-обозревателя дает понять — это практически копия Chrome.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru