



Microsoft подтвердила факт взлома, который затронул юзеров Outlook

Microsoft подтвердила факт взлома, который затронул юзеров Outlook

Microsoft подтвердила факт взлома, который затронул юзеров Outlook

Microsoft разослала уведомления, в которых предупреждает, что корпорация стала жертвой киберинцидента, в ходе которого могли пострадать пользователи Outlook. По словам Microsoft, в период с 1 января по 29 марта 2019 года группа киберпреступников получила контроль над рабочим аккаунтом компании, обеспечивающим техническую поддержку и обработку жалоб.

Представители техногиганта заявили, что сбросили учетные данные скомпрометированного аккаунта сразу после того, как узнали об инциденте. Однако отмечается, что злоумышленники могли получить доступ к содержимому учетных записей некоторых пользователей Outlook.

«Несанкционированный доступ позволил третьим лицам просмотреть информацию о вашем email-аккаунте — адрес электронной почты, имена папок, темы писем, а также те адреса, с которыми вы вели переписку», — говорится в письме компании, которые было разослано клиентам.

«К счастью, у киберпреступников не было доступа к содержимому ваших писем или вложений».

Некоторые специалисты, среди которых нашлись бывшие сотрудники Microsoft, отметили, что сам факт наличия доступа к такой информации у технической учетной записи вызывает подозрения.

«Таким образом, они могут отслеживать, сколько всего у вас в ящике писем, с кем вы ведете переписки, где хранится база данных», — отметил бывший разработчик техногиганта.

В Microsoft заявили, что от взлома пострадал небольшой процент пользователей, которым пришло уведомление об инциденте — приблизительно 6%.

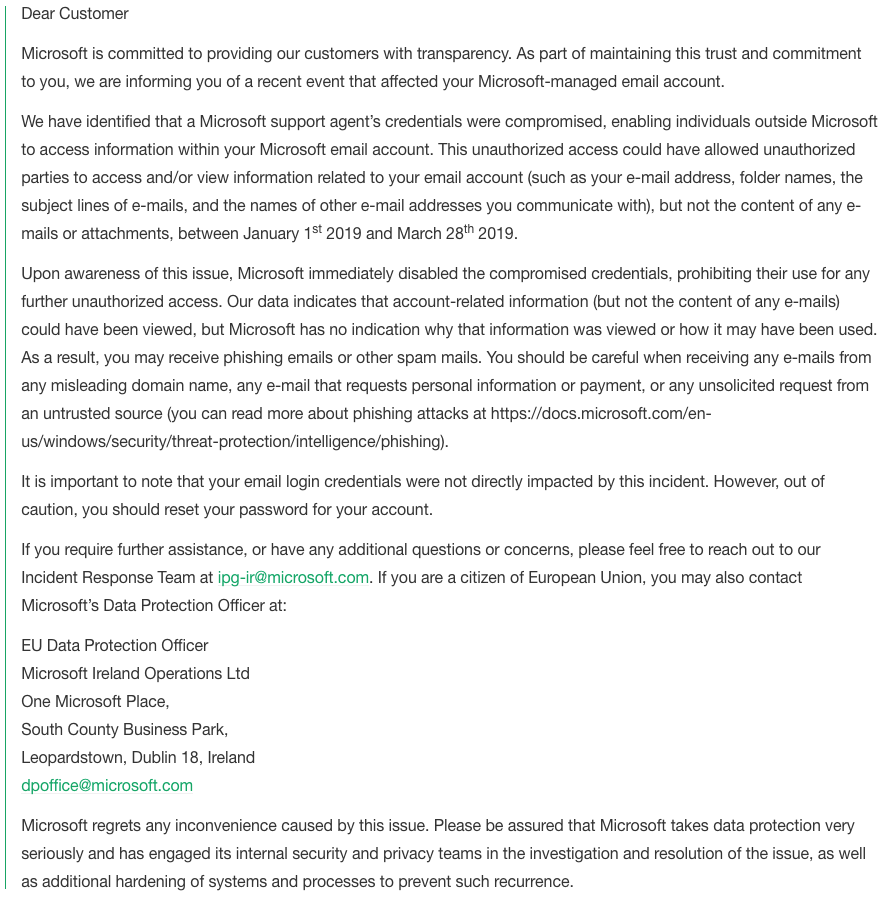
Полный текст письма от Microsoft:

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru