



Странные уведомления напугали юзеров Windows 10, Microsoft все объяснила

Странные уведомления напугали юзеров Windows 10, Microsoft все объяснила

Странные уведомления напугали юзеров Windows 10, Microsoft все объяснила

Microsoft объяснила причину появления странных уведомлений, с которыми столкнулись пользователи Windows 10, многие даже подумали, что их компьютеры заражены вредоносной программой. Виновато оказалось приложение News.

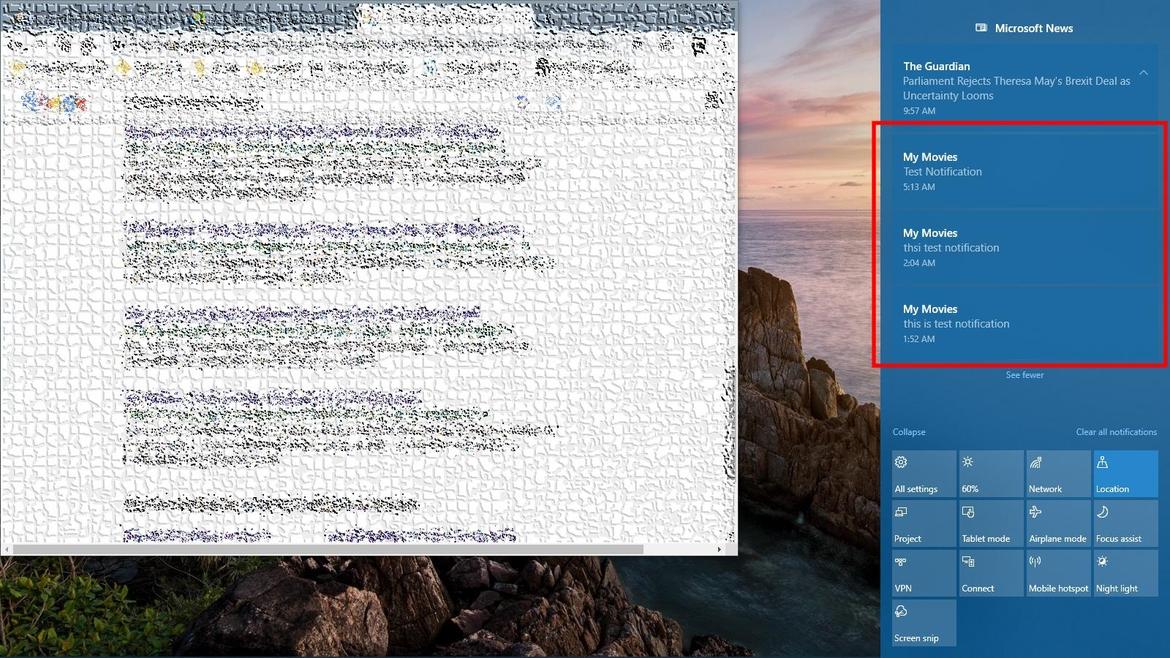
Что-то пошло не так в прошлую пятницу в отделе Microsoft, отвечающем за приложение Windows 10 News. Пользователи этой системы открыли топики с жалобами на площадке Reddit. Они утверждали, что им постоянно приходит какое-то «странное» уведомление с текстом: «This is a test notification» («Это тестовое уведомление»).

Позже текст уведомления поменялся на «Thsi test notification». Некоторые сообщали о тексте «Test Notification».

Такое поведение системы вызвало у пользователей недоумение — они не знали, с чем столкнулись. Это мог быть простой баг, а могла быть и вредоносная программа, разработчики которой допустили ошибку в коде.

В заголовке уведомлений значилось — «My Movies». С примером таких сообщений можно ознакомиться на картинке ниже:

После многочисленных жалоб Microsoft объяснила ситуацию, сославшись на ошибку конфигурации.

«Из-за ошибки конфигурации уведомления приложения Windows 10 News вели себя неадекватно», — написали представители корпорации.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru