



Клиенты Netflix и AMEX под активными фишинговыми атаками

Клиенты Netflix и AMEX под активными фишинговыми атаками

Клиенты Netflix и AMEX под активными фишинговыми атаками

Две фишинговые кампании в настоящее время активно атакуют клиентов Netflix и American Express (AMEX). Цель злоумышленников — похитить данные платежных карт и информацию о социальном обеспечении. Об атаках сообщили эксперты Office 365 Threat Research.

Действия киберпреступников также прокомментировала команда Windows Defender Security Intelligence, опубликовав в Twitter следующую информацию:

«Две масштабные фишинговые кампании, которые продолжаются до сих пор, атакуют Netflix и AMEX. Технологии машинного обучения, реализованные в Office 365 ATP, помогают защитить пользователей».

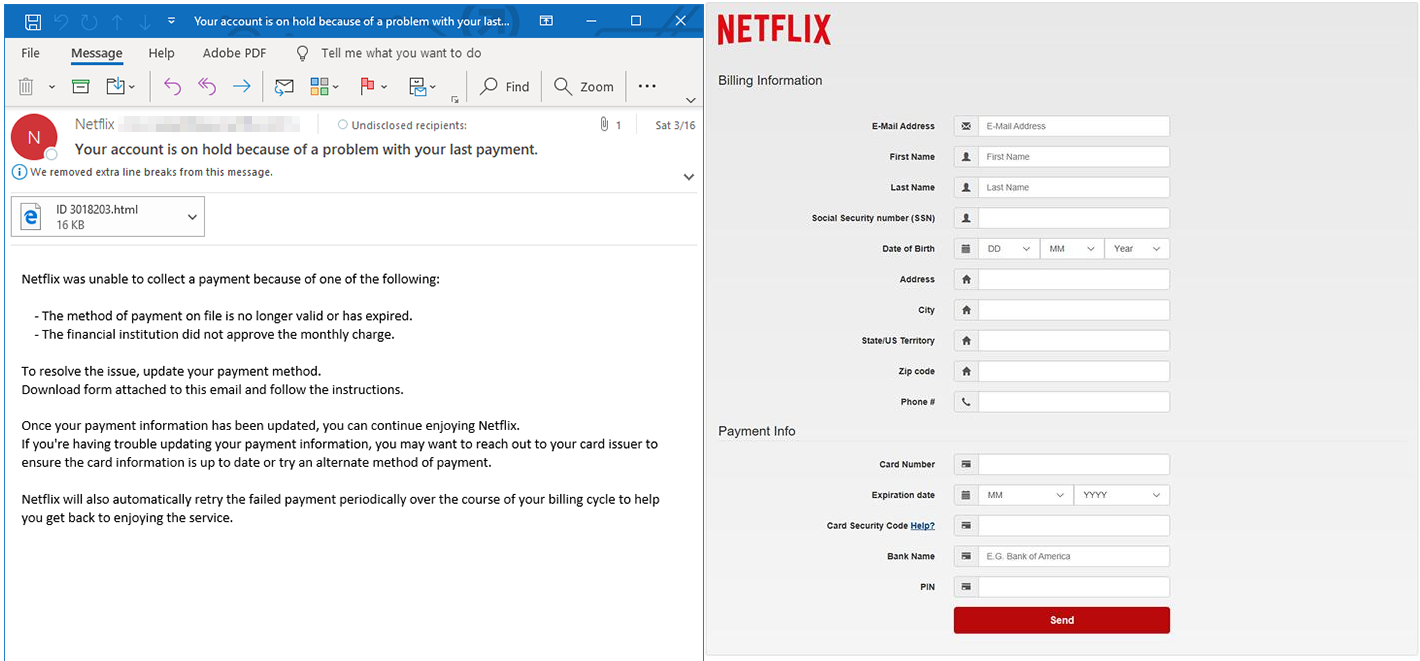
В ходе этих фишинговых атак злоумышленники перенаправляют пользователей Netflix на фейковую форму, которая выглядит довольно реалистично. Эта форма призвана собрать информацию о картах пользователей: номер, дата окончания срока действия, имя банка, PIN-код и защитный код.

Также преступников интересуют следующие данные: имя клиента, адрес электронной почты, номер социального страхования, физический адрес, номер телефона и дата рождения.

В письмах используется тема «Действие вашей учетной записи приостановлено», чтобы привлечь внимание пользователей, которые попытаются выяснить причину блокировки аккаунта.

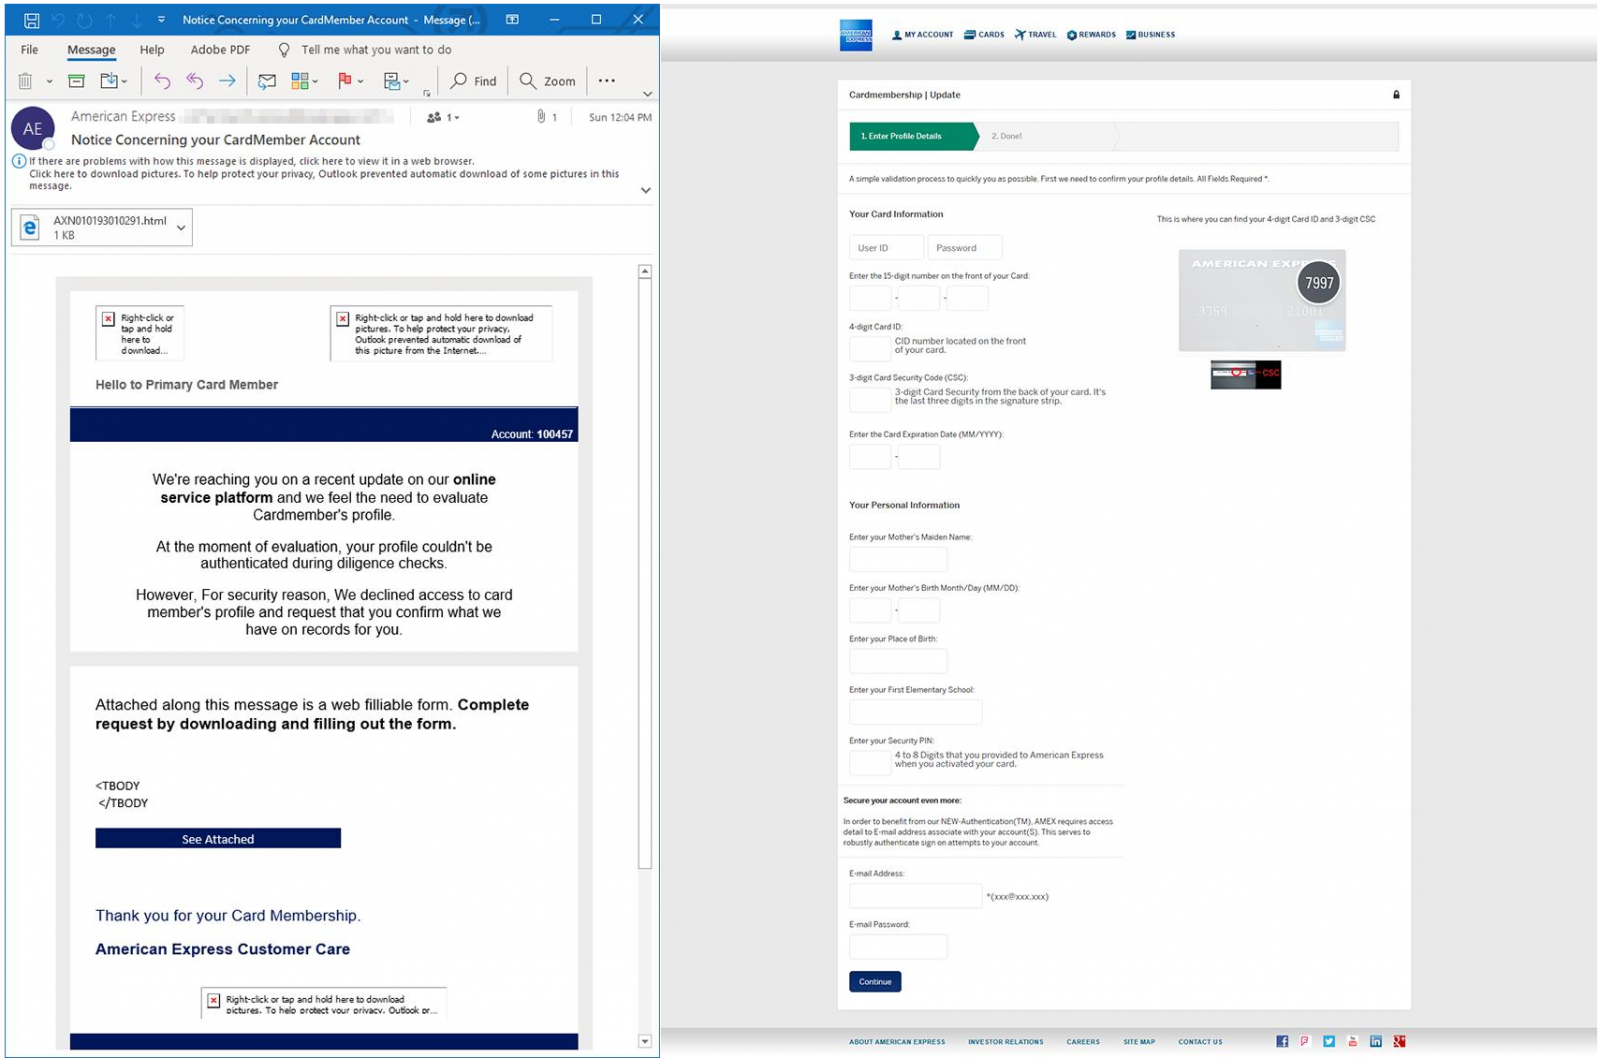
Также фишинговые электронные письма направлялись клиентам AMEX. Формы для сбора информации в этом случае требовали персональные данные вроде места рождения и девичьей фамилии матери, а также данные платежных карт.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru