



Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет использования нашумевшей уязвимости в WinRAR. Это лишний повод напомнить всем пользователям — необходимо обновить свои версии WinRAR, так как устраняющий уязвимость патч уже давно вышел.

Как уже было упомянуто, новая вредоносная программа задействует эксплойт для бреши, которая способна привести к инъекции кода. Сама дыра присутствует в библиотеке WinRAR UNACEV2.DLL.

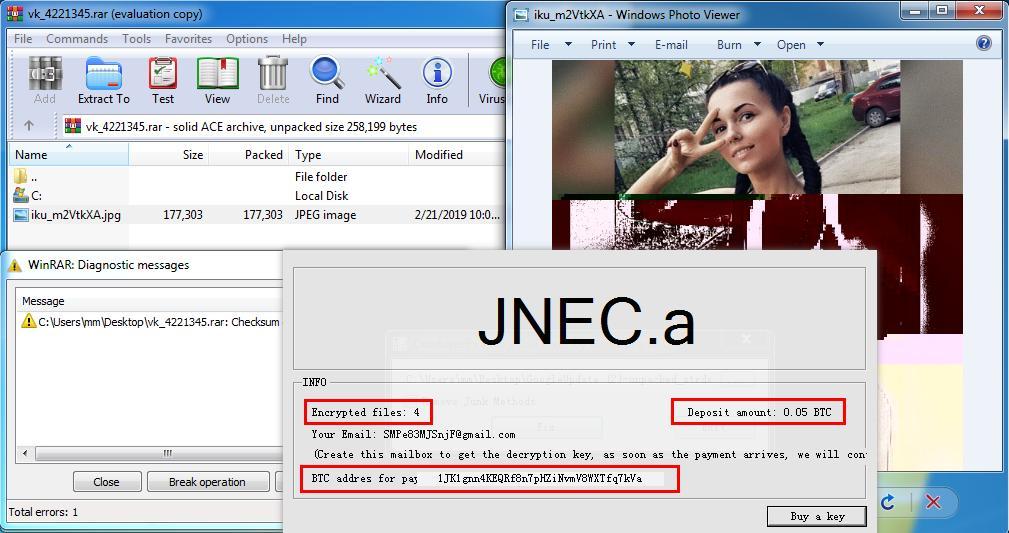
Что мы имеем в случае с вымогателем JNEC.a — пейлоад зловреда хранится в сжатом RAR-архиве. Как только жертва извлекает его, вредонос открывает поврежденную и неполную фотографию женщины.

Тем временем в фоновом режиме на компьютер пользователя копируется файл самого вымогателя JNEC.a, который тотчас начинает процесс шифрования файлов. Авторы данного шифровальщика выбрали необычный способ доставки ключа расшифровки.

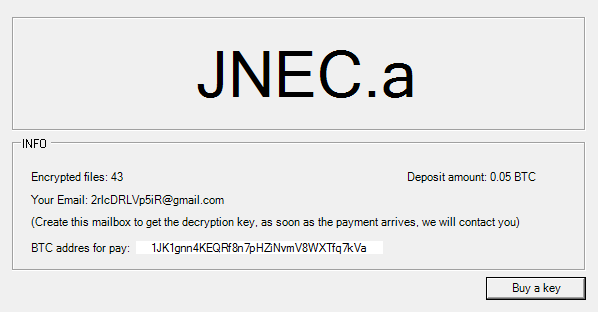
Пользователю выдается идентификатор Gmail ID, который нужно будет указать в процессе запроса ключа расшифровки.

Эксперты в области безопасности из 360 Threat Intelligence Center сообщают, что вымогатель распространяется в архиве с именем «vk_4221345.rar».

Злоумышленники требуют выкуп в биткоинах — 0,05 BTC ($198). В настоящий момент 28 антивирусов на VirusTotal детектируют файл JNEC.a.

Специалисты предупреждают — не платите выкуп. Проблема в том, что киберпреступники допустили ошибку в своей программе. Благодаря этой ошибке зашифрованные файлы нельзя восстановить.

На прошлой неделе мы писали, что различные киберпреступные группы, а также хакеры-одиночки до сих пор эксплуатируют уязвимость в популярном архиваторе WinRAR. И это учитывая, что патч для нее вышел уже сравнительно давно. Как считают эксперты, вся проблема заключается в отсутствии функции автоматического обновления этой программы.

Подпишитесь на новости

Группа Астра выпустила конструктор ИИ-агентов для работы в закрытом контуре

Собрать ИИ-секретаря или помощника техподдержки из визуальных блоков — такой сценарий предлагает «Группа Астра». Компания вывела на рынок «Астра ИИ Платформу»: low-code-конструктор корпоративных ИИ-приложений. По заявлению разработчика, он позволяет сократить внедрение с месяцев до дней и работать без зависимости от зарубежных облаков.

Решение входит в экосистему «Астра ИИ» и поддерживает локальное развёртывание, включая закрытый контур.

Внутри два конструктора. ML отвечает за обучение и развёртывание моделей машинного обучения, LLM — за языковых ассистентов, поиск по документам и автоматизацию процессов.

Сценарии собираются из блоков, настраиваются и отлаживаются в реальном времени. Если визуальных возможностей мало, можно менять код и добавлять собственные блоки на Python.

Платформа поддерживает базы знаний для RAG: помощник ищет информацию в документах компании. Через внешние инструменты агенты подключаются к CRM, ERP, почте и веб-поиску.

Можно также объединять нескольких агентов и распределять между ними задачи.

Среди сценариев есть аналитика, финансовые задачи, техподдержка и мониторинг рисков. В одном из приведённых компанией примеров модели обрабатывают десять страниц чертежей и спецификаций за пять минут, подготавливая данные для инженерных систем.

По данным разработчика, продукт включён в реестр отечественного ПО и уже доступен заказчикам.

RSS: Новости на портале Anti-Malware.ru