



Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет использования нашумевшей уязвимости в WinRAR. Это лишний повод напомнить всем пользователям — необходимо обновить свои версии WinRAR, так как устраняющий уязвимость патч уже давно вышел.

Как уже было упомянуто, новая вредоносная программа задействует эксплойт для бреши, которая способна привести к инъекции кода. Сама дыра присутствует в библиотеке WinRAR UNACEV2.DLL.

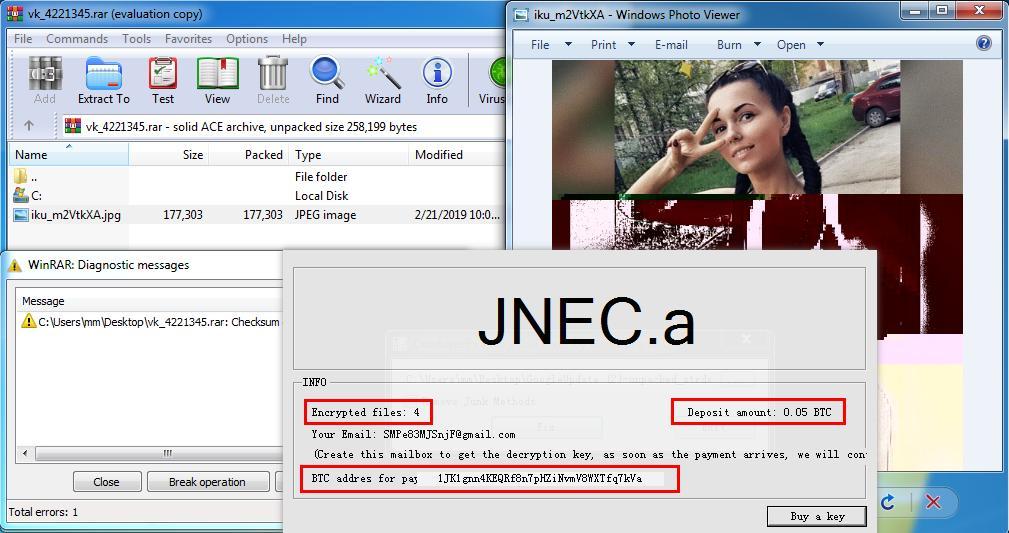
Что мы имеем в случае с вымогателем JNEC.a — пейлоад зловреда хранится в сжатом RAR-архиве. Как только жертва извлекает его, вредонос открывает поврежденную и неполную фотографию женщины.

Тем временем в фоновом режиме на компьютер пользователя копируется файл самого вымогателя JNEC.a, который тотчас начинает процесс шифрования файлов. Авторы данного шифровальщика выбрали необычный способ доставки ключа расшифровки.

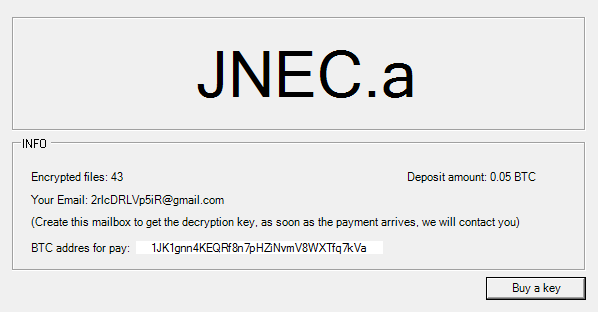
Пользователю выдается идентификатор Gmail ID, который нужно будет указать в процессе запроса ключа расшифровки.

Эксперты в области безопасности из 360 Threat Intelligence Center сообщают, что вымогатель распространяется в архиве с именем «vk_4221345.rar».

Злоумышленники требуют выкуп в биткоинах — 0,05 BTC ($198). В настоящий момент 28 антивирусов на VirusTotal детектируют файл JNEC.a.

Специалисты предупреждают — не платите выкуп. Проблема в том, что киберпреступники допустили ошибку в своей программе. Благодаря этой ошибке зашифрованные файлы нельзя восстановить.

На прошлой неделе мы писали, что различные киберпреступные группы, а также хакеры-одиночки до сих пор эксплуатируют уязвимость в популярном архиваторе WinRAR. И это учитывая, что патч для нее вышел уже сравнительно давно. Как считают эксперты, вся проблема заключается в отсутствии функции автоматического обновления этой программы.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru