


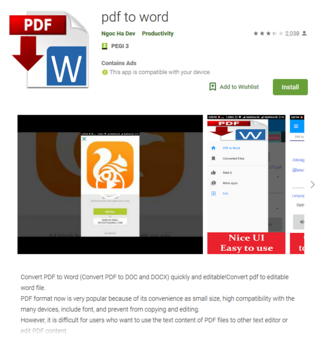

Сканы паспортов пользователей PDF to Word лежали в открытом доступе

Сканы паспортов пользователей PDF to Word лежали в открытом доступе

Сканы паспортов пользователей PDF to Word лежали в открытом доступе

Один из самых известных и активных экспертов компании ESET Лукас Стефанко рассказал о масштабной утечке, затронувшей пользователей Android. Виной этому оказалось приложение, предназначенное для конвертации файлов, которое можно было найти в магазине Google Play.

Эта бесплатная программа была заявлена как конвертер PDF-документов в файлы формата Microsoft Word. В официальном магазине приложений ее можно было найти под именем PDF to Word.

По совам Стефанко, разработчики приложения не потрудились сохранить конфиденциальность документов, которые пользователи пытались конвертировать. Все дело в том, что эти документы отправлялись на FTP-сервер, где хранились в незашифрованном виде.

Таким образом, любой желающий мог спокойно скачать эти файлы и просмотреть их.

Более того, на самом деле приложение осуществляло конвертацию за счет сервиса online-convert.com, выступая посредником. Другими словами, разработчик откровенно вводил пользователей в заблуждение относительно возможностей своей программы.

Исследователь особо озабочен тем фактом, что эта программы использовалась для конвертации паспортов, школьных аттестатов, медицинских и страховых полисов, юридических документов и других важных материалов.

PDF to Word было скачано более 100 тысяч раз, а количество сохраненных в незащищенном виде пользовательских документов превышает 360 тысяч.

Сейчас приложение удалено из официального магазина.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru