



Очередная волна фейковых банковских приложений атакует юзеров Android

Очередная волна фейковых банковских приложений атакует юзеров Android

Очередная волна фейковых банковских приложений атакует юзеров Android

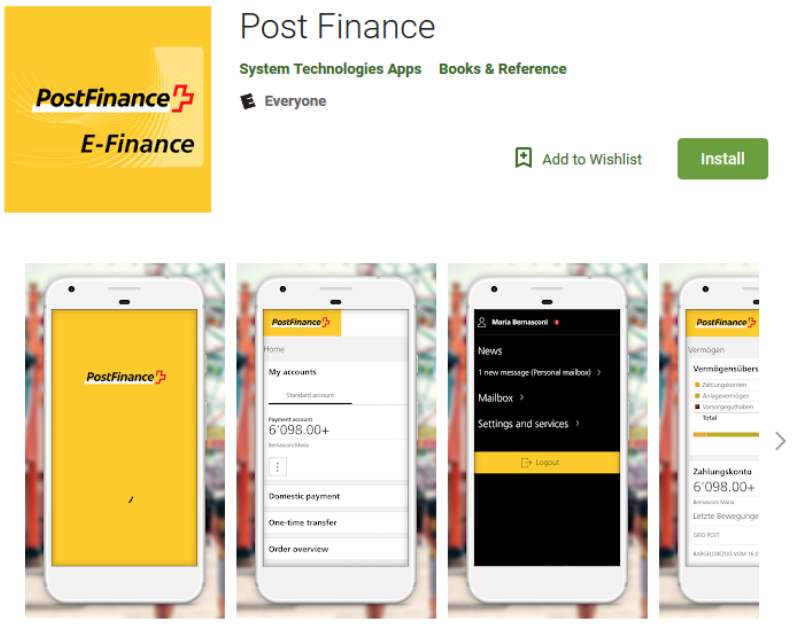
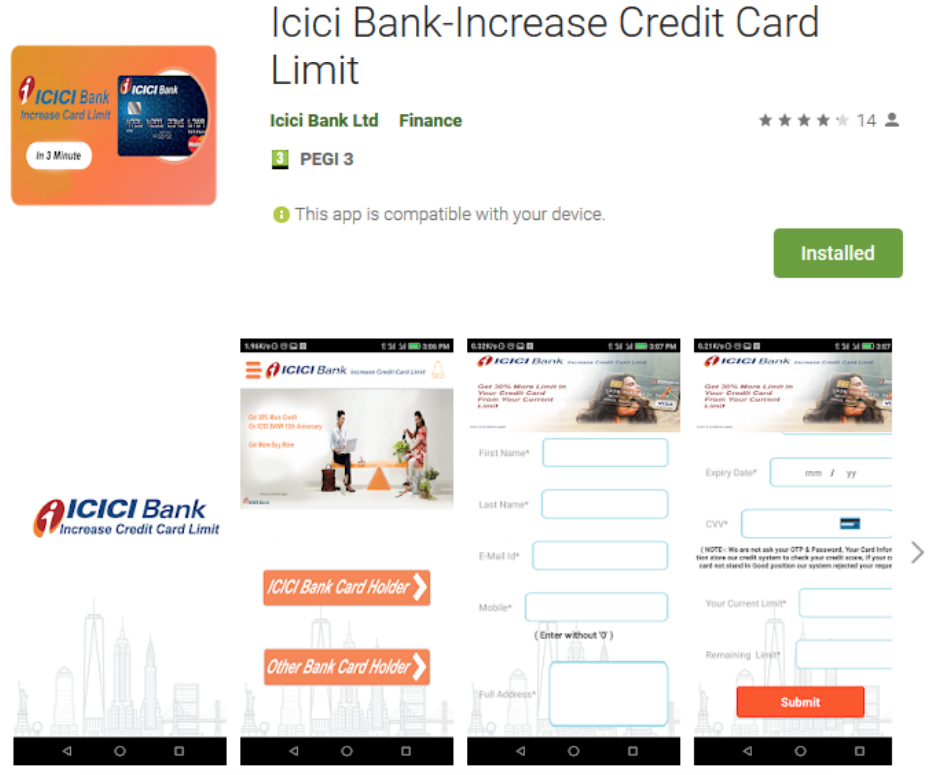
Очередная волна фейковых банковских приложений для мобильной операционной системы Android привлекла внимание исследователей антивирусной компании ESET. Авторы маскировали их под официальные программы, целью этих приложений была кража денег со счетов пользователей.

Специалисты придерживаются мнения, что такие программы часто недооцениваются из-за относительно простой технической реализации.

Эксперт ESET Лукас Стефанко, изучивший современные угрозы для Android, пришел к выводу, что самыми распространенными являются банковские приложения и трояны, предназначенные для пользователей этой операционной системы.

В опубликованном исследовании (PDF) Стефанко уделил много внимания методам и уловкам, к которым прибегают современные киберпреступники.

«Анализ двух банковских вредоносных программ, найденных в Google Play, показал, что простые приложения-подделки имеют ряд преимуществ перед банковскими троянами, которых все так опасаются», — пишет специалист.

Исследователи утверждают, что у этих фейковых приложений есть серьезное преимущество — они довольно правдоподобно копируют легитимные банковские программы.

Невнимательный пользователь вполне может не распознать подвох, скачать и установить вредоносное приложение. Как правило, такие программы работают, не вызывая подозрений пользователя.

«Долгое время трояны рассматривались в качестве одной из главных угроз для пользователей Android, тогда как фальшивые банковские приложения упускались из виду из-за их ограниченных возможностей. Мы убеждены, что поддельные программы могут быть эффективнее троянов при опустошении банковских счетов», — заключает Стефанко.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru