



Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали и установили на свои устройства 29 приложений, предназначенных для обработки фотографий различными фильтрами. На деле это оказались фейки, в задачу которых входила демонстрация рекламы, ведущей пользователей на порнографические и фишинговые сайты.

Некоторые из этих вредоносных приложений — Pro Camera Beauty, Cartoon Art Photo и Emoji camera — были загружены более миллиона раз. Как сообщают специалисты компании Trend Micro, в настоящее время эти программы удалены из официального магазина.

К сожалению, в этом случае приходится опять признать, что разработчикам вредоносных приложений удалось обойти всевозможные защитные меры, которые корпорация Google реализовала в своем магазине Play Store.

Предположительно, разработчики использовали упаковщики, которыми сжимали файлы APK, эти пакеры затрудняют анализ такой программы.

Злонамеренные приложения из этой партии отличались умением препятствовать удалению с устройства. Например, одна из программ просто убирала свой ярлык из списка приложений, чтобы затруднить процесс удаления.

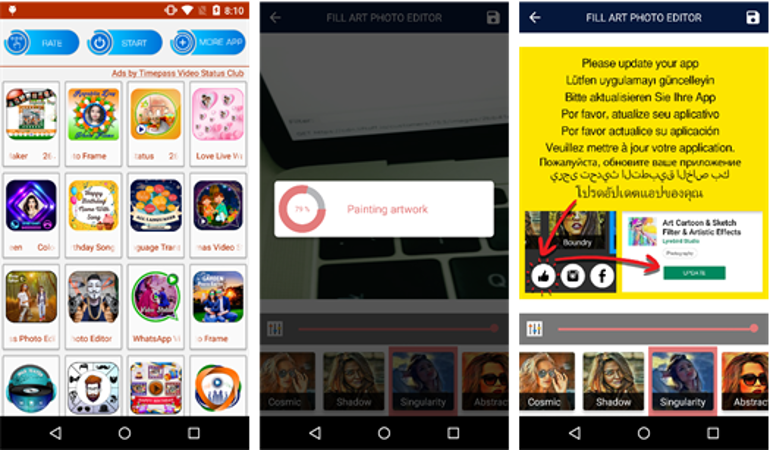
Эти приложения отображали пользователю рекламу на весь экран в процессе веб-серфинга посредством браузера. Юзерам не всегда удавалось связать факт отображения рекламы с установкой вредоносного приложения, именно поэтому источник агрессивной рекламы часто оставался в тени.

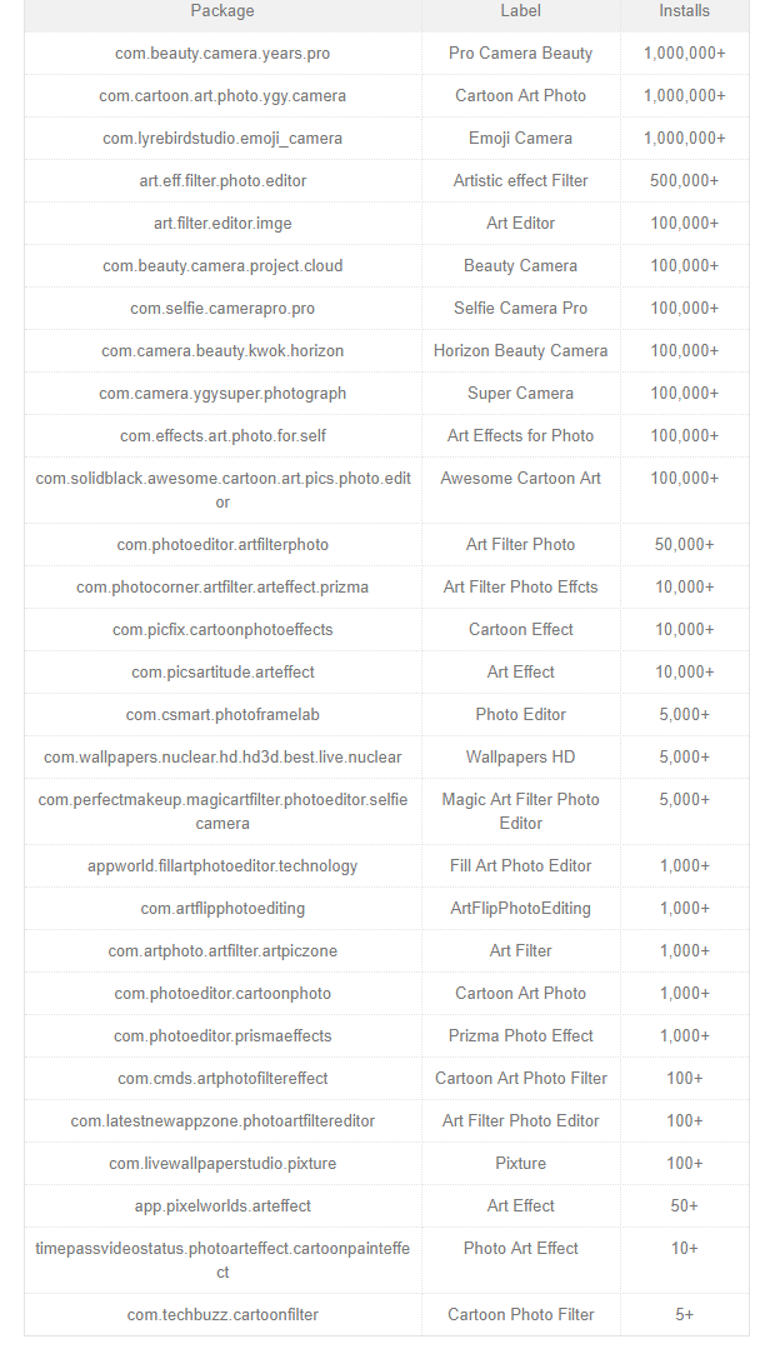
С полным списком злонамеренных приложений можно ознакомиться в отчете Trend Micro. Также приводим его здесь:

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru