



Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google работает над внедрением новой функции безопасности в своем браузере Google Chrome. Ее основная задача — предупреждать пользователей при посещении сайтов, адрес которых очень похож на адрес популярных легитимных ресурсов. В корпорации считают, что такой подход обезопасит пользователей от фишинговых атак.

В тестовой Canary-версии для разработчиков Chrome 74 добавлена эта новая возможность, пока в качестве эксперимента. Она должна уведомлять при посещении URL, который пытается замаскироваться под популярный веб-ресурс.

Среди таких злонамеренных адресов могут быть следующие: appl3.com, tw1tter.com или m1crosoft.com.

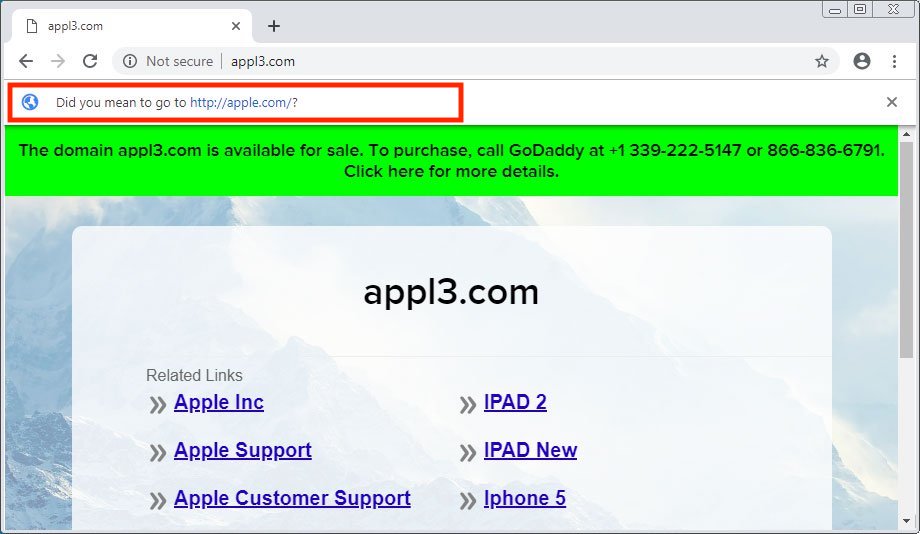
При попытке посещения такого URL Chrome задаст пользователю вопрос: «Вы хотели перейти по ссылке [url]?». Например, если попробовать зайти на appl3.com, браузер спросит: «Вы хотели перейти по ссылке http://apple.com/?»

Чтобы проверить данную фичу, вы можете загрузить Chrome Canary, однако следует помнить, что это всего лишь экспериментальная версия, так что возможны частичные сбои или некорректная работа.

На прошлой неделе один из разработчиков браузера Chrome заявил, что Защитник Windows — единственный благонравный антивирус на рынке.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru