



Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Специалисты антивирусной компании «Доктор Веб» сообщают о новой вредоносной программе, которая загружает на компьютер пользователей зловред, известный как AZORult. Цель AZORult — похищать пароли владельцев криптокошельков.

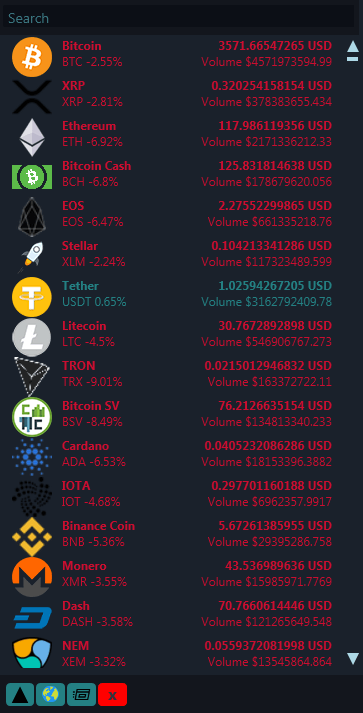
По словам экспертов, первые упоминания вредоноса, ворующего данные от криптовалютных кошельков, появились осенью 2018 года. Именно тогда в различных тематических сообществах были замечены предложения установить специальную программу для отслеживания курса цифровых валют.

Программу рекламировали как многофункциональный полезный виджет, который показывает актуальную информацию о курсе криптовалют. И действительно — программа полностью отвечала заявленному, даже цифровая подпись была.

Однако за безобидными возможностями также скрывался и вредоносный потенциал.

«При установке программа скачивает, компилирует и исполняет исходный код, загруженный с личного аккаунта разработчика на Github. После чего он загружает Trojan.PWS.Stealer.24943, известного также как AZORult. Этот троянец используется для кражи личных данных, включая пароли от кошельков криптовалют», — пишут исследователи «Доктор Веб».

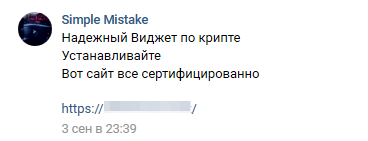
Судя по всему, злоумышленники ориентируются на российских, польских и английских пользователей, так как именно на этих языках встречались предложения загрузить виджет. Например, для русскоязычной публики предложения загрузить вредоносную программу встречались в группах майнеров криптовалют в соцсети «ВКонтакте».

Специалисты подчеркивают, что злонамеренная программа доступна и по сей день, найти ее можно на разных файлообменниках и даже на Github.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru