



Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Эксперты компании Palo Alto Networks наткнулись на новую версию бэкдора, который использует в своих атаках киберпреступная группа, чью деятельность связывают с российским правительством. Речь идет о Fancy Bear (она же Sofacy, APT28 и Tsar Team) и их вредоносе под названием Zebrocy. В этот раз, как сообщают эксперты, бэкдор был написан на языке программирования Go.

Как известно многим, Fancy Bear активна уже более десяти лет, именно этой группе приписывают вмешательство в выборы президента США в 2016 году.

Новую версию бэкдора Zebrocy, написанную на Go, исследователи Palo Alto Networks обнаружили в октбяре. Она использовалась киберпреступниками в реальных атаках.

«Fancy Bear продолжает использовать инструмент Zebrocy в атаках. Мы уже описывали этот вредонос в первом квартале 2018 года. Разработчики этого зловреда в очередной раз выпустили новую версию бэкдора. На этот раз для его написания использовался язык программирования Go», — пишут специалисты в своем отчете.

Предыдущие версии Zebrocy были написаны на AutoIt, Delphi, VB.NET, C# и Visual C++.

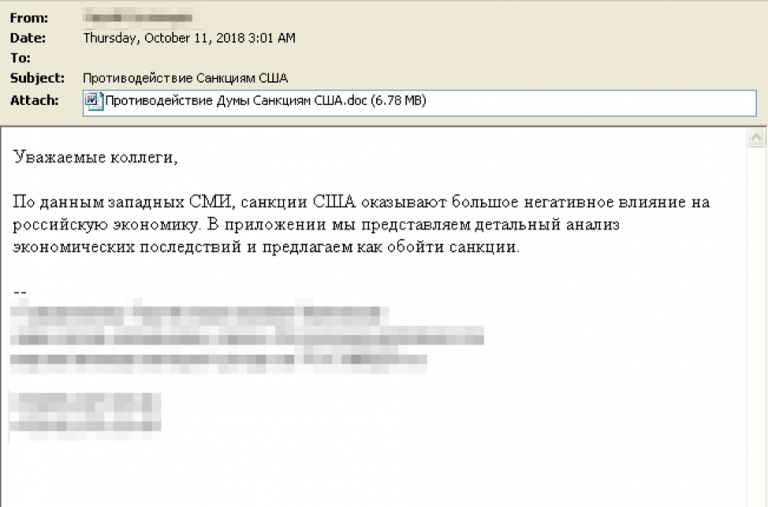
В ходе вредоносной кампании, которую исследователи зафиксировали в октябре, злоумышленники использовали целевой фишинг, к электронным письмам прилагалось вложение LNK, которое запускало череду скриптов PowerShell для извлечения вредоносной составляющей.

Эксперты отметили, что скрипты были написаны некорректно, таким образом, пейлоад не мог установиться и запуститься. В последующих атаках группа уже использовала вредоносные документы Microsoft Word.

Первым действием Zebrocy после попадания в систему пользователя был сбор информации о компьютере жертвы и отправка ее на C&C-сервер злоумышленников.

Среди таких данных были: список запущенных процессов, скриншот рабочего стола, информация о локальном диске, а также полученные путем команды «systeminfo» данные. Вредонос соединялся с сервером через запросы HTTP POST.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru