



Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Научные работники из Британии и Китая разработали новый алгоритм машинного обучения, который способен взломать текстовые версии CAPTCHA гораздо быстрее и более точно, нежели все известные до этого времени методы.

В разработке принимали участие специалисты Ланкастерского университета, китайского университета Northwest и Пекинского университета.

Специалисты сообщают, что новый алгоритм основан на генеративно-состязательной сети (Generative adversarial network, сокращённо GAN), что подразумевает комбинацию из двух нейронных сетей, одна из которых (сеть G) генерирует образцы,а другая (сеть D) старается отличить правильные («подлинные») образцы от неправильных.

У GAN имеется существенное преимущество перед другими алгоритмами — ему требуется куда меньший стартовый набор данных. Этого удается достичь благодаря так называемому «генеративному» (или производственному) компоненту, который производит похожие образцы данных.

По результативности такой подход можно сравнить с тем, как если бы алгоритм обучали с помощью миллионов данных.

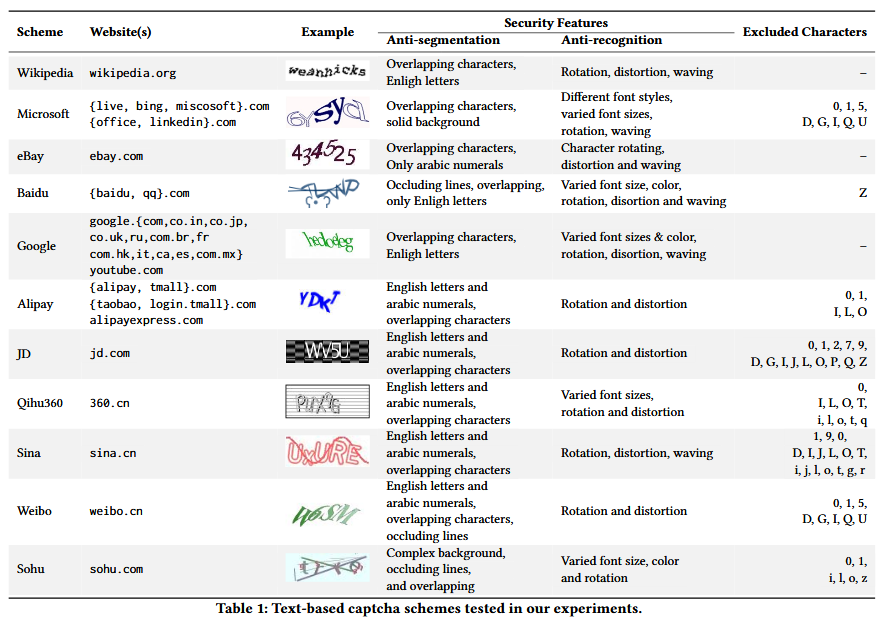
В итоге специалисты применили этот метод для взлома текстовых CAPTCHA. В ходе своей работы эксперты использовали лишь 500 текстовых «капч», принадлежащих 11 отдельным сервисам, которые используют на своих площадках 32 сайта из списка 50 топовых сайтов по версии Alexa.

Ученые тренировались на текстовых CAPTCHA, которые установлены на таких популярных ресурсах, как Wikipedia, Microsoft, eBay, Baidu, Google, Alipay, JD, Qihoo360, Sina, Weibo и Sohu.

С полным текстом исследования можно ознакомиться в документе «Yet Another Text Captcha Solver: A Generative Adversarial Network Based Approach» (PDF).

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.


RSS: Новости на портале Anti-Malware.ru