



Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Научные работники из Британии и Китая разработали новый алгоритм машинного обучения, который способен взломать текстовые версии CAPTCHA гораздо быстрее и более точно, нежели все известные до этого времени методы.

В разработке принимали участие специалисты Ланкастерского университета, китайского университета Northwest и Пекинского университета.

Специалисты сообщают, что новый алгоритм основан на генеративно-состязательной сети (Generative adversarial network, сокращённо GAN), что подразумевает комбинацию из двух нейронных сетей, одна из которых (сеть G) генерирует образцы,а другая (сеть D) старается отличить правильные («подлинные») образцы от неправильных.

У GAN имеется существенное преимущество перед другими алгоритмами — ему требуется куда меньший стартовый набор данных. Этого удается достичь благодаря так называемому «генеративному» (или производственному) компоненту, который производит похожие образцы данных.

По результативности такой подход можно сравнить с тем, как если бы алгоритм обучали с помощью миллионов данных.

В итоге специалисты применили этот метод для взлома текстовых CAPTCHA. В ходе своей работы эксперты использовали лишь 500 текстовых «капч», принадлежащих 11 отдельным сервисам, которые используют на своих площадках 32 сайта из списка 50 топовых сайтов по версии Alexa.

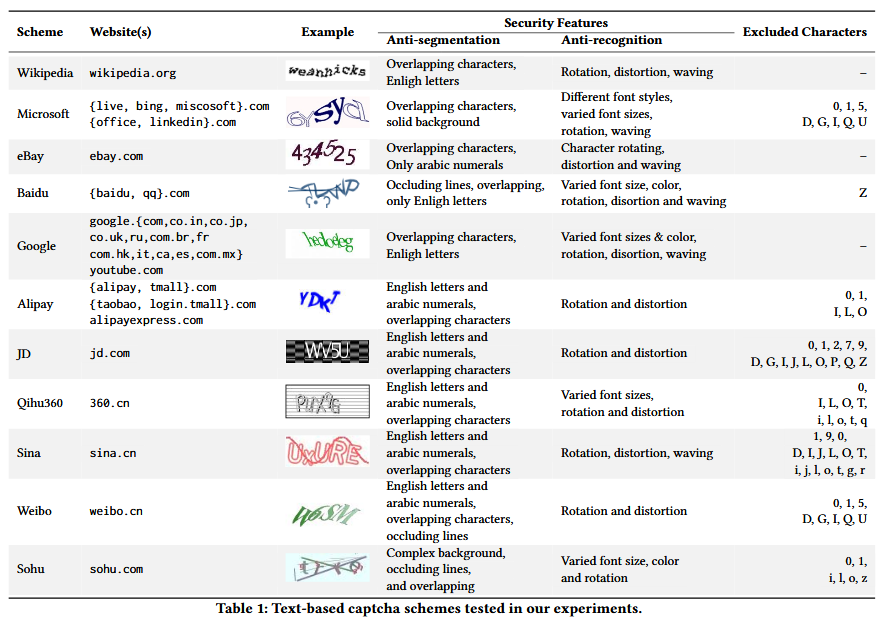
Ученые тренировались на текстовых CAPTCHA, которые установлены на таких популярных ресурсах, как Wikipedia, Microsoft, eBay, Baidu, Google, Alipay, JD, Qihoo360, Sina, Weibo и Sohu.

С полным текстом исследования можно ознакомиться в документе «Yet Another Text Captcha Solver: A Generative Adversarial Network Based Approach» (PDF).

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru