



Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

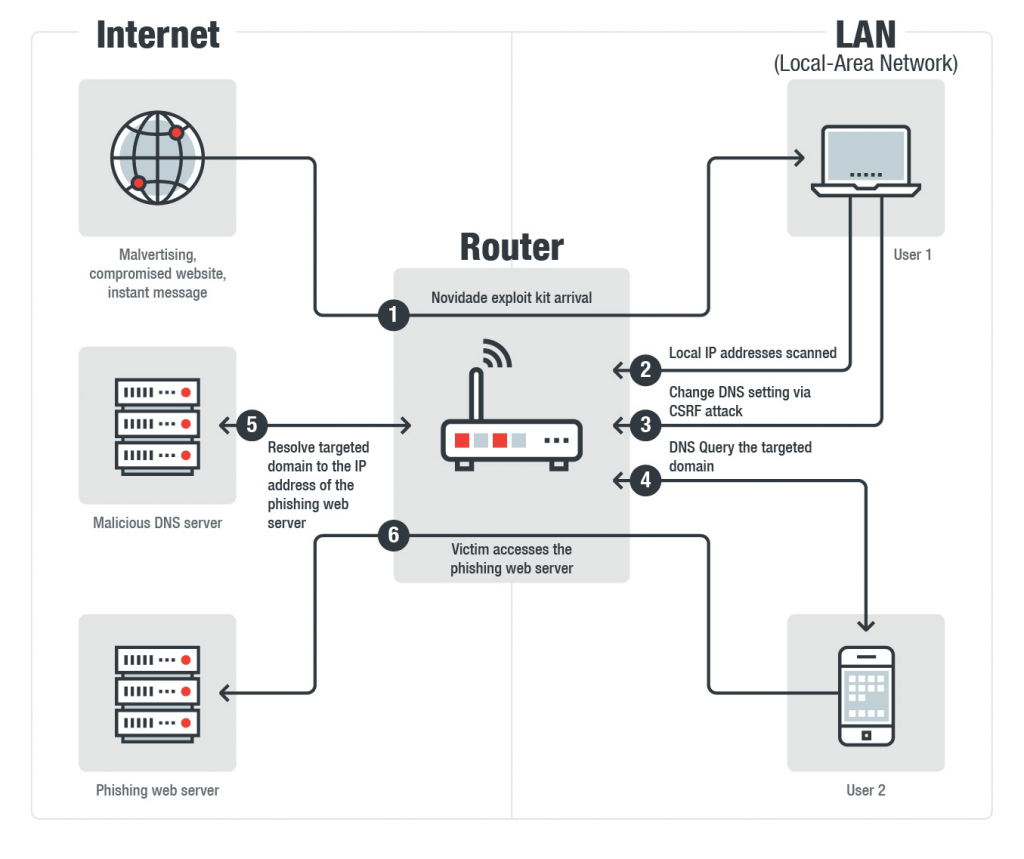
Специалисты компании Trend Micro рассказали о новом наборе эксплойтов, который получил имя Novidade («новинка» по-португальски). С помощью этого набора злоумышленники атакуют SOHO-маршрутизаторы и компрометируют подключенные к Сети устройства.

В ходе своих атак эксплойт Novidade прибегает к эксплуатации уязвимости CSRF. С ее помощью он изменяет настройки DNS атакованных маршрутизаторов с целью перенаправления трафика на IP-адрес, который находится под контролем злоумышленников.

В настоящее время Novidade используется в нескольких отдельных вредоносных кампаниях. Эксперты полагают, что либо авторы продали свое детище нескольким киберпреступным группам, либо исходный код набора эксплойтов просочился в Сеть.

Большинство вредоносных кампаний, в которых используется Novidade, ориентированы на фишинговые рассылки, целью которых является кража учетных данных клиентов бразильских кредитных организаций.

«Мы обнаружили, что Novidade доставляется жертвам с помощью самых разнообразных методов, среди которых и malvertising [использование онлайн-рекламы для распространения вредоносных программ — прим. ред.], и скомпрометированные сайты, и сервисы мгновенных сообщений», — говорится в отчете Trend Micro.

После установки соединения Novidade отправляет запрос на определенный IP-адрес на загрузку пейлоада, зашифрованного в base64. Вредоносный код также пытается войти в систему атакуемого роутера, используя набор стандартных учетных данных.

Затем запускается атака вида CSRF, с помощью которой вредонос меняет настройки DNS.

Список атакуемых роутеров (а также используемые уязвимости) приводим ниже:

  • A-Link WL54AP3 / WL54AP2 (CVE-2008-6823)
  • D-Link DSL-2740R
  • D-Link DIR 905L
  • Medialink MWN-WAPR300 (CVE-2015-5996)
  • Motorola SBG6580
  • Realtron
  • Roteador GWR-120
  • Secutech RiS-11/RiS-22/RiS-33 (CVE-2018-10080)
  • TP-Link TL-WR340G / TL-WR340GD
  • TP-Link WR1043ND V1 (CVE-2013-2645)
Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru