



Fancy Bear используют тему BREXIT для вредоносных рассылок

Fancy Bear используют тему BREXIT для вредоносных рассылок

Fancy Bear используют тему BREXIT для вредоносных рассылок

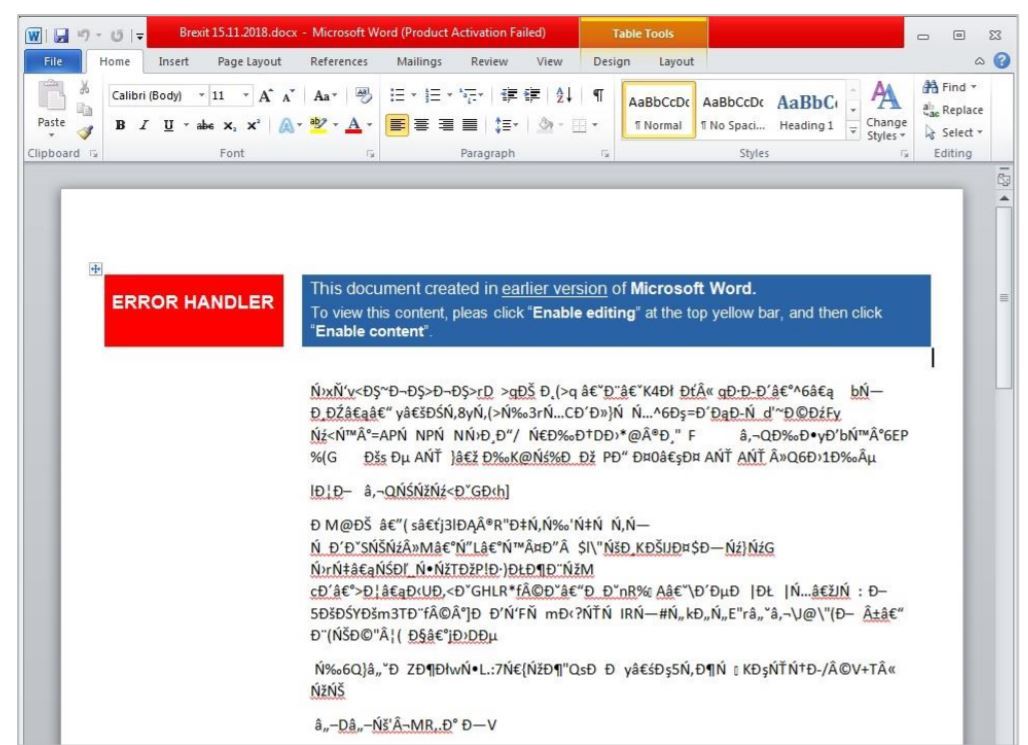
Киберпреступники быстро подхватили ажиотаж вокруг темы выхода Великобритании из Европейского союза (BREXIT). В тот же день, когда премьер-министр Тереза Мэй продемонстрировала драфт соглашения, была зафиксирована массовая рассылка вредоносных писем, темой которых был BREXIT.

Об этом сообщили аналитики Accenture, которые полагают, что за этой вредоносной кампанией стоят «российские хакеры», известные под именем Fancy Bear.

«Как только Тереза Мэй объявила о BREXIT, были зафиксированы вредоносные рассылки, инициированные SNAKEMACKEREL [так в компании называют Fancy Bear — прим. ред.]. В рассылаемых письмах содержался вредонос Zekapab, также известный как Zebrocy», — говорится в опубликованном Accenture отчете.

Zebrocy представляет собой бэкдор. Как отметили в Accenture, рассылка вредоносных документов была зафиксирована 15 ноября. Загрузка вредоносного контента осуществлялась из внешнего источника, при этом использовался компонент settings.xml.rels, встроенный в файлы DOCX.

Загружаемый из внешнего источника компонент содержал функцию под названием AutoClose() и два пейлоада, встроенных с помощью Base64. Проанализировав IP-адрес (109.248.148.42), который участвовал в атаках, эксперты обнаружили два разных компонента .dotm: attachedTemplate.dotm и templates.dotm. Оба компонента содержали макрокод VBA.

«Анализ двух бинарников показал, что они написаны на Delphi», — пишут в отчете эксперты.

Вредоносная программа собирает информацию о системе, фиксирует список запущенных процессов и отправляет это все на командный сервер C&C. В ответ сервер отправляет вредоносную составляющую второго уровня.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru