



Криптобиржа MapleChange не вернет пользователям средства после взлома

Криптобиржа MapleChange не вернет пользователям средства после взлома

Криптобиржа MapleChange не вернет пользователям средства после взлома

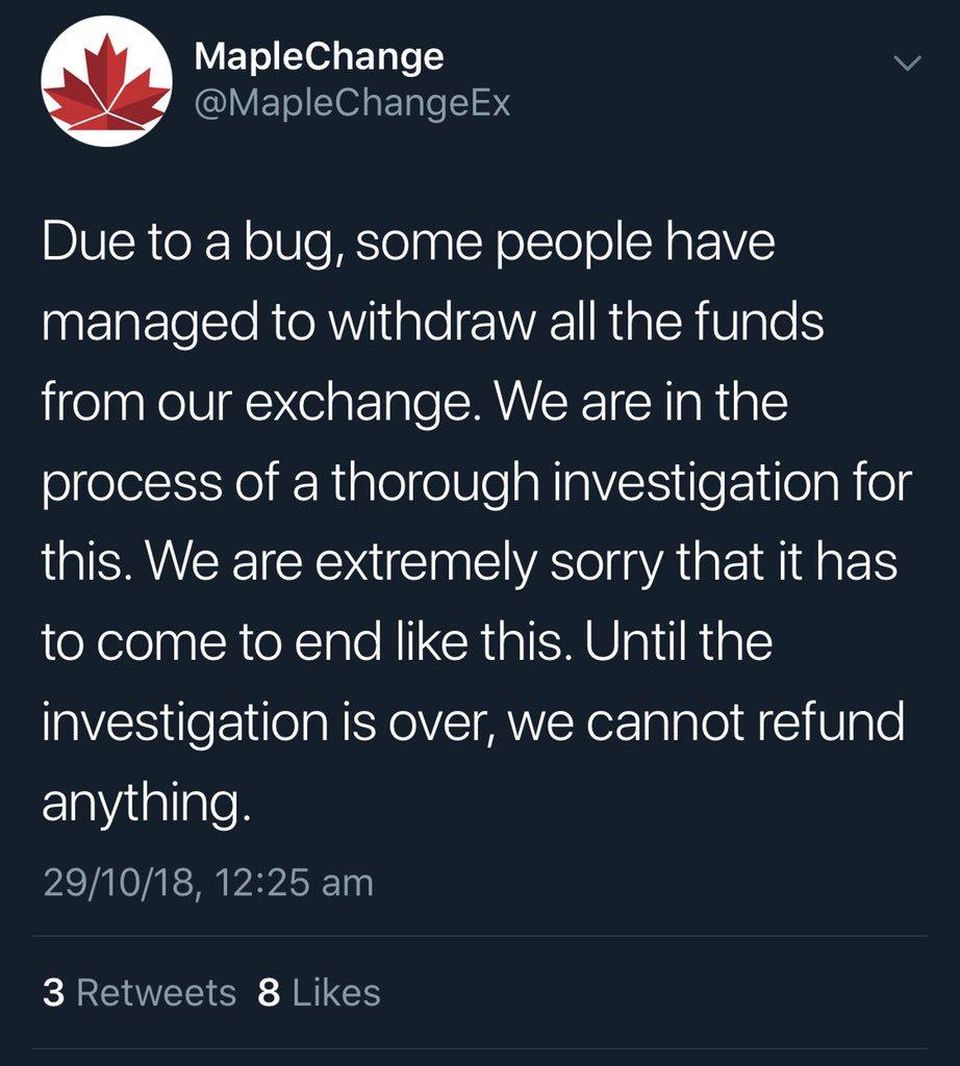
Криптовалютная биржа MapleChange была вынуждена закрыться после атаки киберпреступников. Самое печальное в этой ситуации — отказ владельцев возместить убытки всем пострадавшим пользователям. Представители отметили, что у биржи просто нет возможности вернуть людям потерянные средства.

После того как MapleChange оказалась взломана злоумышленниками, руководители биржи повели себя довольно странно — сообщив, что возместить убытки компания не в состоянии, владельцы просто закрыли платформу вместе со всеми аккаунтами в социальных сетях.

Группа инвесторов, назвавшая себя «Maplechang’ed», не стала мириться с такой ситуацией — был найден генеральный директор MapleChange, его имя и адрес опубликовали в Twitter. Сразу после этого Twitter-аккаунт MapleChange снова заработал.

Представители пострадавшей от взлома криптобиржи оставили сообщение, в котором уверяли, что компания не исчезла, отключение аккаунтов было временным, а представителям необходимо время на обдумывание сложившейся ситуации.

Также в сообщении биржа пообещала раздать все оставшиеся средства пострадавшим пользователям, однако было отмечено, что убытки всех пользователей возместить не получится. Предполагается, что сумма ущерба равна $5,84 миллионам в биткоинах.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru