



Российский ботнет имитирует клики пользователей Android

Российский ботнет имитирует клики пользователей Android

Российский ботнет имитирует клики пользователей Android

Исследователи Check Point рассказали о ботнете, который разрабатывает группа русскоговорящих киберпреступников «The Lucy Gang». Злоумышленники распространяют свое детище по схеме Malware-as-a-Service (вредонос-как-услуга, MaaS).

Ботнет получил имя Black Rose Lucy, как говорят эксперты, принцип его работы не отличается от сотни других таких же ботнетов. Black Rose Lucy специализируется на атаках мобильных устройств под управлением операционной системы Android.

Известно, что Android постоянно контролирует поведение приложений, запрашивая у пользователя разрешение на выполнение операций, в которых косвенно или прямо участвуют персональные данные или чувствительные настройки.

Однако Black Rose Lucy научился использовать функцию Android Accessibility Service, с помощью которой он обманом заставляет пользователя разрешить вредоносу совершить действия, приводящие в конечном итоге к запуску злонамеренных файлов APK.

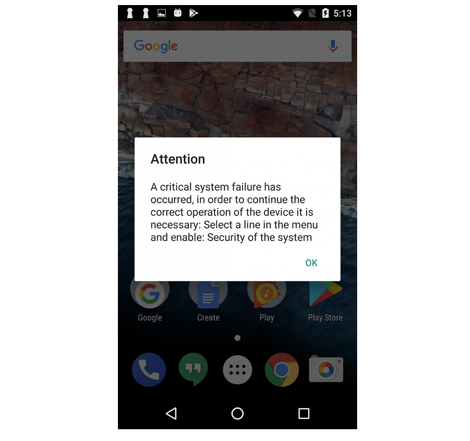
После установки Black Rose Lucy регистрирует себя в качестве сервиса Monitor. Через минуту вредоносная программа отображает владельцу устройства уведомление, в котором утверждается, что система пользователя находится в опасности.

Для решения проблемы юзеру предлагается разрешить использование Android Accessibility Service для приложения «Security of the system».

Далее жертву просят предоставить права администратора Black Rose, после этого вредонос сможет отображать окна поверх других приложений, а также игнорировать настройки оптимизации использования ресурсов батареи.

Ботнет может связываться с командным центром C&C, благодаря этому на зараженное устройство устанавливаются другие вредоносные программы. Вся собранная зловредом информация отправляется также на этот сервер.

Помимо прочего, Black Rose оснащен механизмом определения антивирусных решений, установленных в системе.

Самый интересный момент, который отметили эксперты, — ботнет может имитировать клики пользователя. Именно так вредоносное приложение может устанавливать APK-файлы в системе.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru