



Fortinet обнаружила почти 300 уникальных ботнетов за 2 квартал 2018 года

Fortinet обнаружила почти 300 уникальных ботнетов за 2 квартал 2018 года

Fortinet обнаружила почти 300 уникальных ботнетов за 2 квартал 2018 года

Компания Fortinet подготовила отчет об угрозах за второй квартал 2018 года. Были проанализированы детекты эксплойтов, уникальные образцы вредоносных программ и новые варианты ботнетов.

По итогам второго квартала Fortinet засекла 7 230 уникальных эксплойтов, 811 приходятся на одну компанию. Из них 30 были 0-day, а 5,7 % уязвимостей уже использовались злоумышленниками в дикой природе.

С вредоносными программами статистика тоже, прямо скажем, пугающая. FortiGuard Labs зафиксировала 23 945 уникальных образцов вредоносов, из них 4 856 — абсолютно разные семейства.

На одну организацию приходится 13 уникальных детектов ежедневно. 23,3 % от общего числа обнаруженных зловредов представляют собой злонамеренные криптомайнеры, которые добывают цифровую валюту за счет вычислительных ресурсов компьютеров пользователей.

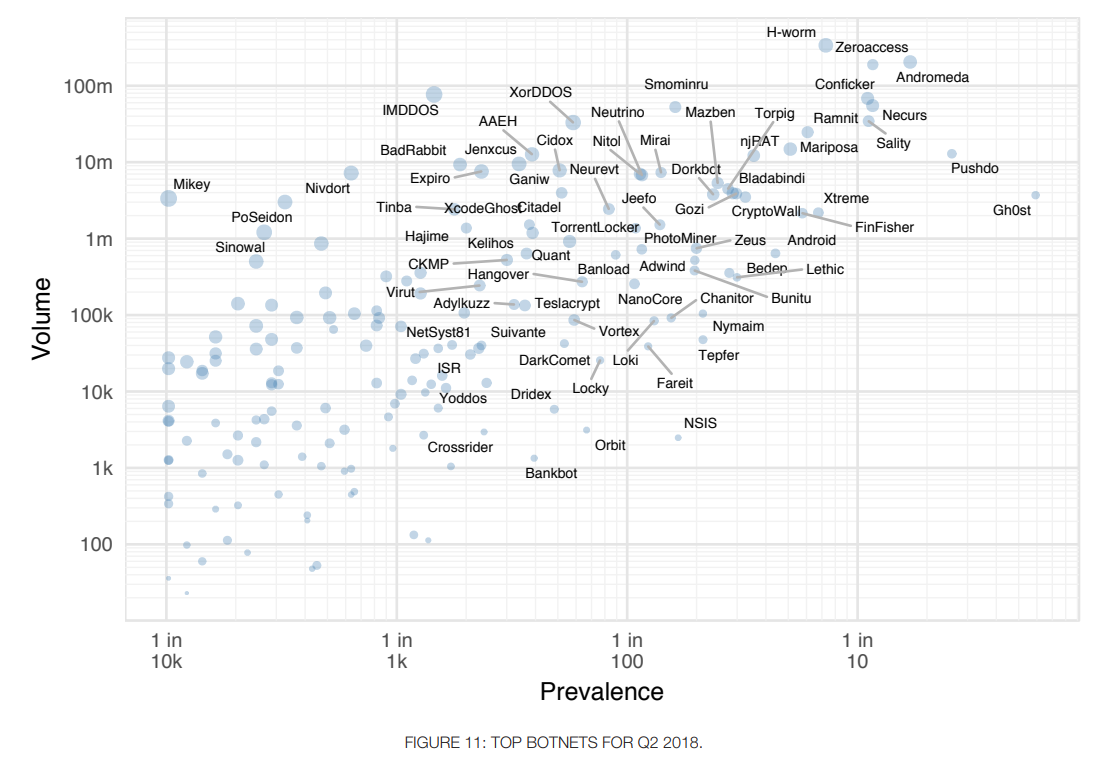
Самая интересная, на наш взгляд, статистика коснулась ботнетов. Fortinet зарегистрировала 265 уникальных вариантов этой киберугрозы. 7,6 ботнетов приходится на одну компанию, из которых 1,8 активны.

10 % ботнетов атакуют более 1,1 % организаций. 5 % ботнетов осуществляют свою вредоносную активность более одной недели. Fortinet привела инфографику, отражающую топ ботнетов:

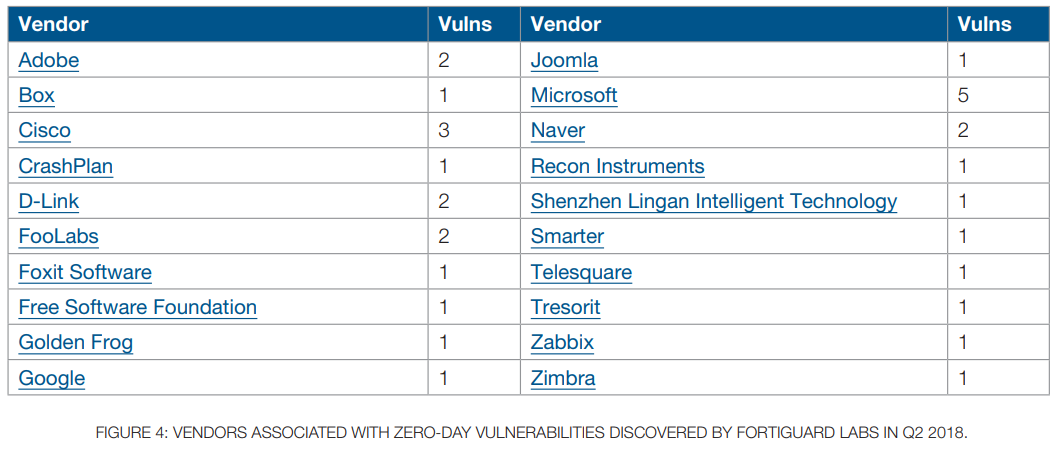
Также за второй квартал исследователи обнаружили 30 уязвимостей, затрагивающих продукты разных вендоров. С этим списком можно ознакомиться на картинке ниже:

Исходя из исследования Fortinet, киберпреступники даже не думают снижать активность, а наоборот — продолжают развивать вредоносные схемы и программы, которые помогают им проникать в сети предприятий и получать прибыль.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru