



Microsoft агрессивно навязывает пользователям браузер Edge

Microsoft агрессивно навязывает пользователям браузер Edge

Microsoft агрессивно навязывает пользователям браузер Edge

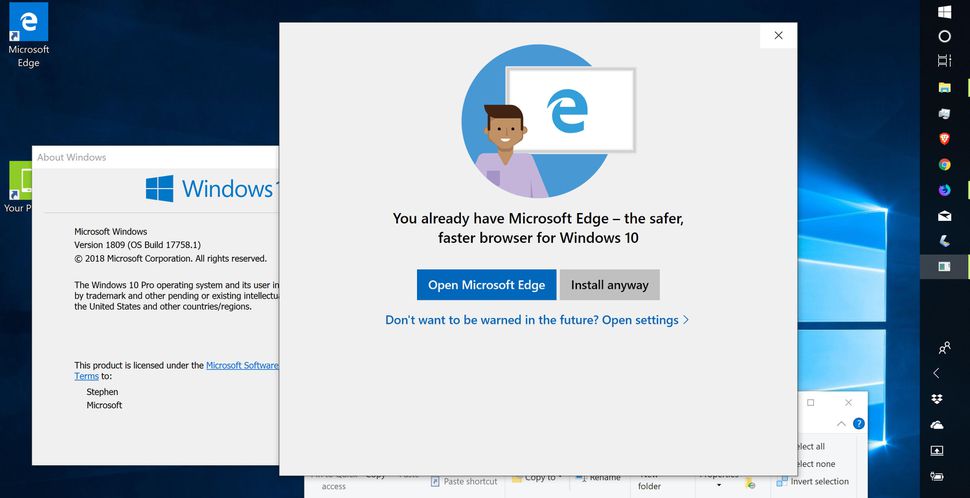
Microsoft не оставляет надежд пересадить всех пользователей своей операционной системы на браузер Edge. Теперь корпорация придумала новый ход для навязывания своей продукции — при установке других браузеров пользователю отображается окно, в котором Microsoft призывает использовать только Edge.

Во всплывающем окне, которое появилось в версии 1809, утверждается, что Edge быстрый и безопасный браузер, оптимизированный для использования в операционной системе Windows 10.

Естественно, многие пользователи остались недовольны столь агрессивной политикой навязывания своей продукции. Да и потом, будем говорить откровенно, Edge на данный момент вряд ли сможет составить серьезную конкуренцию таким монстрам, как Chrome или Firefox.

А тем временем Windows продолжают преследовать проблемы безопасности — на днях исследователи обнаружили метод запуска вредоносного кода с помощью UWP-приложений. Он поможет злоумышленникам запускать свои программы сразу после загрузки зараженной системы.

Этот метод  ограничен тем, что работает только в системах Windows 10 и только с приложениями, разработанными для Универсальной платформы Windows (UWP).

Однако корпорация также продолжает бороться с различными уязвимостями. Во вторник Microsoft устранила в общей сложности 62 недостатка безопасности, включая 0-day уязвимость, данные о которой были слиты независимым исследователем через социальную платформу Twitter.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru