



445 миллионов записей клиентов компании Veeam оказались открытыми в Сети

445 миллионов записей клиентов компании Veeam оказались открытыми в Сети

445 миллионов записей клиентов компании Veeam оказались открытыми в Сети

База данных, чей размер превышал 200 Гб, была обнаружена на открытом для публичного доступа сервере. Оказалось, что эти данные принадлежат клиентам швейцарской компании Veeam, всего в базе было около 445 миллионов записей. Veeam предоставляет услуги управления данными для виртуальных, физических и облачных инфраструктур.

Утечку 5 сентября обнаружил исследователь в области безопасности Боб Дьяченко, база находилась на платформе Amazon. Специалист утверждает, что спустя четыре дня компания прислушалась к нему и предприняла шаги для обеспечения безопасности своего сервера MongoDB.

Точный период, в течение которого база была доступна всем желающим, на данный момент неизвестен, однако IP-адрес сервера был проиндексирован поисковиком Shodan 31 августа.

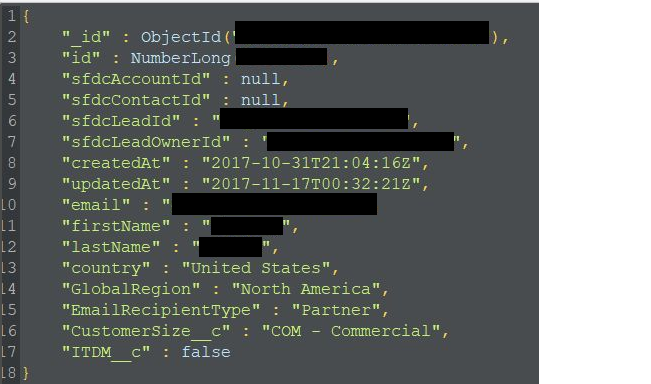
В базе содержалась личная информация клиентов — имя и фамилия, адрес электронной почты и страна проживания. По словам Дьяченко, также там обнаружились дополнительные данные вроде типа клиента и размера организации, IP-адресов, URL-адресов реферрера и юзерагентов (User Agent). Дьяченко обнаружил записи, которым по меньшей мере четыре года.

База клиентов Veeam насчитывает около 307 000 человек. Среди них Norwegian Cruise Line — компания-оператор трансатлантических и круизных маршрутов, владеющая собственным флотом круизных судов; аэропорт Гатвик; несколько университетов и школ; Scania, производитель грузовых автомобилей, автобусов, промышленных и морских двигателей; медицинские учреждения.

Вся проблема оказалась в неправильно сконфигурированных серверах MongoDB.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru