



Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Платформа Atlas Quantum, занимающаяся инвестициями криптовалют, подтвердила, что стала жертвой утечки данных, которая раскрыла персональные данные всех пользователей данного сервиса. В результате пострадали примерно 261 000 клиентов.

Об утечке сообщил проект Троя Ханта «Have I Been Pwned», который получил копию скомпрометированных данных.

Украденные данные, предположительно, включали имена клиентов, номера телефонов, адреса электронной почты и остатки на счетах.

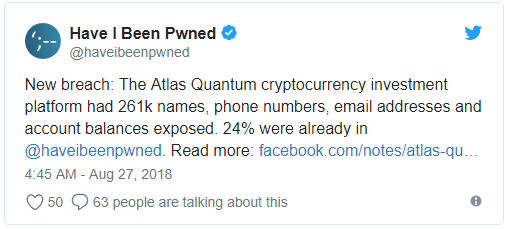
В официальном аккаунте Twitter «Have I Been Pwned» представители сообщили о киберинциденте:

Atlas Quantum подтвердила факт утечки в воскресение вечером на своей странице в Facebook. В компании заявили, что в настоящее время занимаются расследованием данного инцидента. Также платформа отметила, что киберпреступникам не удалось украсть средства со счетов пользователей.

«В ходе инцидента мы приняли незамедлительные меры для защиты базы данных. При этом пароли и секретные ключи остались зашифрованными», — говорится в сообщении Atlas Quantum.

Компания утверждает, что ей пришлось отключить некоторые функции платформы, однако пользователей уведомят сразу же, как только они снова станут доступны.

«Мы контролируем ситуацию относительно учетных записей клиентов, а также работаем над дополнительной защитой от мошенничества».

На данный момент сообщается, что была скомпрометирована вся база Atlas Quantum, что, конечно, представляет собой очень серьезную утечку.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru