



От новой атаки спекулятивного выполнения не спасет Intel SGX

От новой атаки спекулятивного выполнения не спасет Intel SGX

От новой атаки спекулятивного выполнения не спасет Intel SGX

Обнаружена очередная проблема безопасности в спекулятивном выполнении в процессорах — атакующий может прочитать данные, которые должны быть защищены технологией Intel SGX. Исследователи назвали новый метод атаки «Foreshadow».

Первыми возможность атаки обнаружили эксперты из Левенского католического университета, о чем они сообщили Intel еще в январе.

Тремя неделями позже другая команда исследователей из Мичиганского университета также отрапортовала о наличии новых брешей, которые могут быть страшнее Meltdown и Spectre.

Foreshadow получила высокую степень риска, в настоящее время известно, что она затрагивает только процессоры Intel. Суть кибератаки заключается в отслеживании содержимого кеша процессора с помощью атаки по сторонним каналам.

Ситуацию также усугубляет тот факт, что такую атаку не смогут остановить никакие имеющиеся способы изоляции или виртуализации. Фактически киберпреступник может успешно проэксплуатировать брешь, находясь в гостевой системе.

К счастью, Intel заранее знала о наличии такого серьезного недостатка, что позволило корпорации быстро принять меры — соответствующее обновление, устраняющее брешь, уже готово. Intel дала уязвимости свое имя — «Level 1 Terminal Fault» или «L1TF».

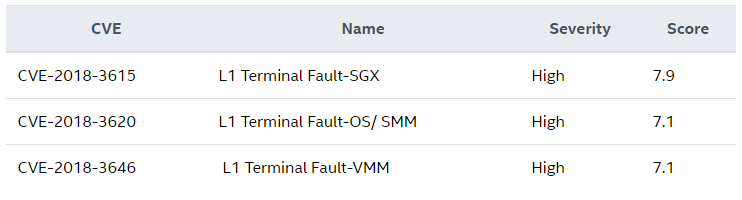
Как объясняет сама корпорация, данные кеша level 1 могут утечь благодаря тому, что проверка разрешений завершается слишком рано. Intel делит эту проблему на три разных уязвимости, каждой из которых присвоен свой идентификатор:

Чтобы устранить вторую и третью версию бреши, необходимо обновить ядро Linux и гипервизор Xen.

Эксперты опубликовали видео, на котором описывается атака  Foreshadow:

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru