



От новой атаки спекулятивного выполнения не спасет Intel SGX

От новой атаки спекулятивного выполнения не спасет Intel SGX

От новой атаки спекулятивного выполнения не спасет Intel SGX

Обнаружена очередная проблема безопасности в спекулятивном выполнении в процессорах — атакующий может прочитать данные, которые должны быть защищены технологией Intel SGX. Исследователи назвали новый метод атаки «Foreshadow».

Первыми возможность атаки обнаружили эксперты из Левенского католического университета, о чем они сообщили Intel еще в январе.

Тремя неделями позже другая команда исследователей из Мичиганского университета также отрапортовала о наличии новых брешей, которые могут быть страшнее Meltdown и Spectre.

Foreshadow получила высокую степень риска, в настоящее время известно, что она затрагивает только процессоры Intel. Суть кибератаки заключается в отслеживании содержимого кеша процессора с помощью атаки по сторонним каналам.

Ситуацию также усугубляет тот факт, что такую атаку не смогут остановить никакие имеющиеся способы изоляции или виртуализации. Фактически киберпреступник может успешно проэксплуатировать брешь, находясь в гостевой системе.

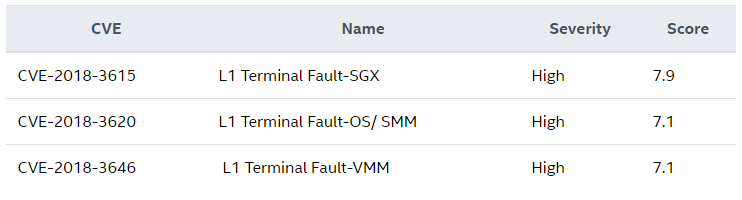
К счастью, Intel заранее знала о наличии такого серьезного недостатка, что позволило корпорации быстро принять меры — соответствующее обновление, устраняющее брешь, уже готово. Intel дала уязвимости свое имя — «Level 1 Terminal Fault» или «L1TF».

Как объясняет сама корпорация, данные кеша level 1 могут утечь благодаря тому, что проверка разрешений завершается слишком рано. Intel делит эту проблему на три разных уязвимости, каждой из которых присвоен свой идентификатор:

Чтобы устранить вторую и третью версию бреши, необходимо обновить ядро Linux и гипервизор Xen.

Эксперты опубликовали видео, на котором описывается атака  Foreshadow:

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru