



Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

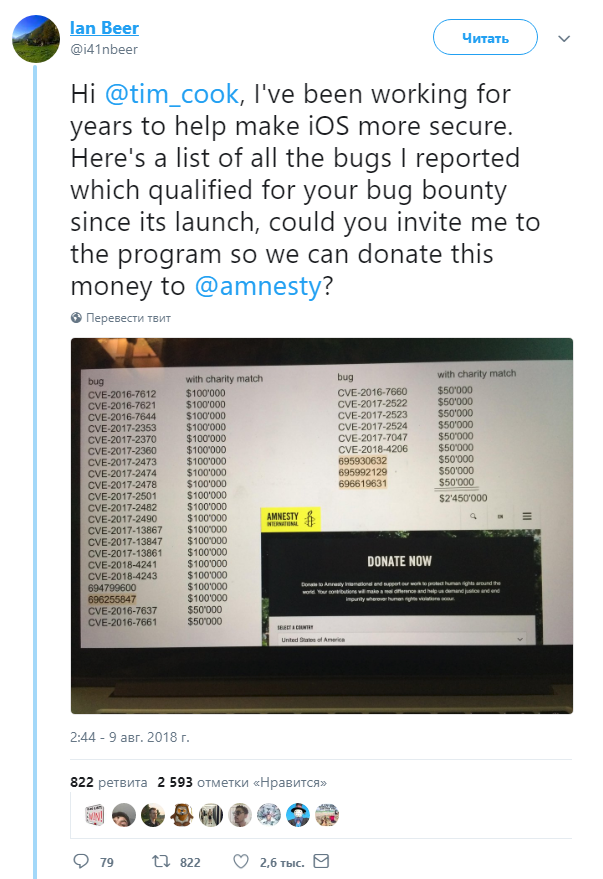
Специалист в области информационной безопасности Иан Бир долгое время занимался поиском уязвимостей в мобильной операционной системе от Apple iOS. Теперь Бир предлагает корпорации обменять все найденные им бреши на $2,5 миллиона.

Полученные деньги эксперт планирует направить Amnesty International, международной неправительственной организации, которая старается пресекать нарушения прав на физическую и психологическую неприкосновенность.

Бир обратился напрямую к главе Apple Тиму Куку через социальную платформу Twitter:

«Приветствую, Тим Кук. Многие годы я потратил на то, чтобы сделать iOS более безопасной операционной системой. Прикрепляю список всех багов, о которых я сообщил компании, все они подойдут для программы вознаграждения за уязвимости. Можете включить меня в программу, чтобы мы могли отдать все эти деньги Amnesty International?».

Официального ответа ни от Apple, ни от самого Тима Кука пока не поступало.

Напомним, что на днях Apple заверила своих пользователей, что голосовой помощник Siri не «сливает» полученные от пользователя команды третьим лицам. В компании подчеркнули, что очень серьезно подходят к записи звука с микрофона устройств — приложения должны четко обозначать моменты, когда они используют микрофон.

Ранее пользователи обеспокоились постоянной прослушкой со стороны голосового помощника, были подозрения, что Siri ждет фразу «Привет, Siri», с помощью которой активируется система помощника.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru