



Трейдинговые приложения содержат массу проблем безопасности

Трейдинговые приложения содержат массу проблем безопасности

Трейдинговые приложения содержат массу проблем безопасности

Трейдинговые приложения имеют серьезные проблемы с безопасностью. Именно к такому заключению пришли исследователи американской компании IOActive, специализирующейся на кибербезопасности и тестировании на проникновение.

Практически год (с середины 2017 по июнь 2018) специалисты компании исследовали безопасность популярных платформ.

Под наблюдение попали: Yahoo! Finance, AvaTrade, Financial, TradeStation, IQOption. Всего было проанализировано 30 сайтов, 16 десктопных приложений и 34 мобильных. Платформы использовались следующие:

  • Windows 7 (64-bit)
  • Windows 10 Home Single (64-bit)
  • iOS 10.3.3 (iPhone 6) [без джейлбрейка]
  • iOS 10.4 (iPhone 6) [без джейлбрейка]
  • Android 7.1.1 (Emulator) [без рутинга]

К сожалению, выводы эксперты сделали неутешительные — в целом, трейдинговые приложения защищены гораздо хуже их аналогов у розничного банкинга. Проблема заключается в ненадежном хранении крайне чувствительной информации вроде паролей — они чаще всего хранятся в незашифрованном виде.

Также пользователи этих приложений не всегда могут воспользоваться 2FA.

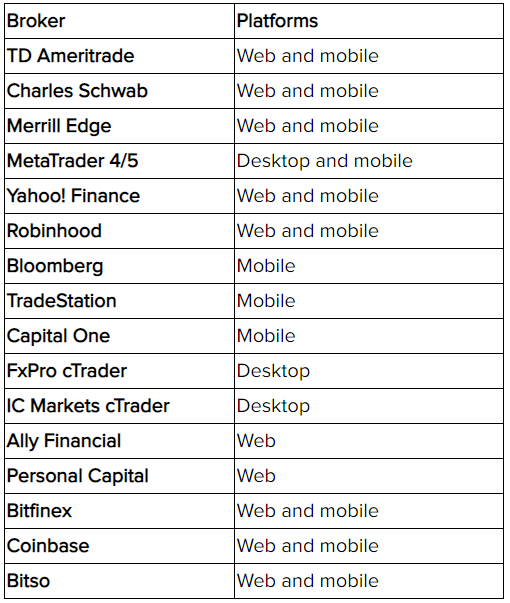
Специалисты IOActive опубликовали список платформ, которые наиболее защищены в настоящий момент. Используя их, вы подвергаете себя меньшему риску:

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru