



Поддельный Twitter-аккаунт Дональда Трампа раздавал криптовалюту

Поддельный Twitter-аккаунт Дональда Трампа раздавал криптовалюту

Поддельный Twitter-аккаунт Дональда Трампа раздавал криптовалюту

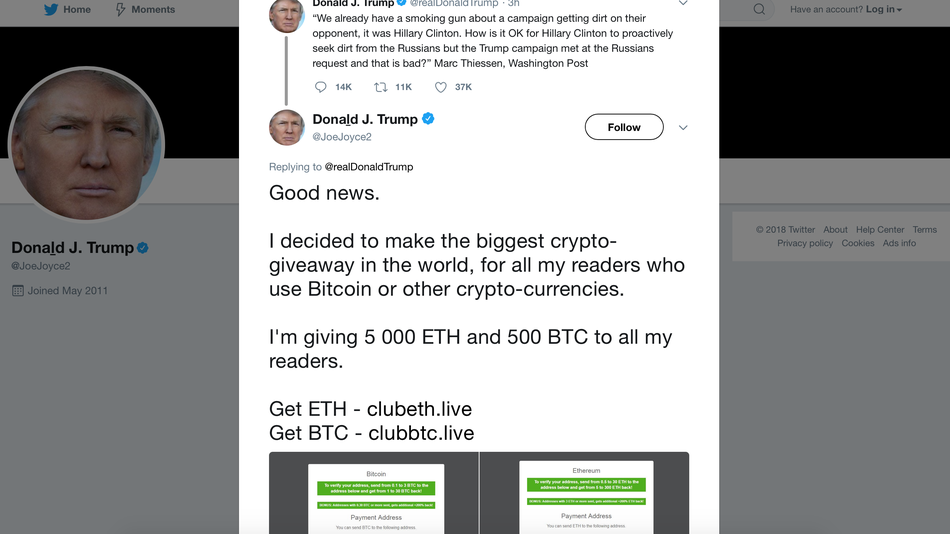
Фейковый аккаунт Twitter, грамотно замаскированный под верифицированную учетную запись нынешнего президента США Дональда Трампа, реализует интересную мошенническую схему, в которой задействована цифровая валюта.

Твит от имени якобы настоящего президента, обративший на себя внимание пользователей и специалистов, гласит:

«Хорошие новости. Я принял решение устроить крупнейшую в мире раздачу криптовалюты для своих подписчиков. Всем своим фолловерам я отдам по 5 000 ETH и 500 BTC».

Интересно, что у поддельного аккаунта даже есть галочка верификации — пользователи прежде всего обращают внимание именно на нее, так как это помогает убедиться, что учетная запись действительно принадлежит тому, за кого себя выдает.

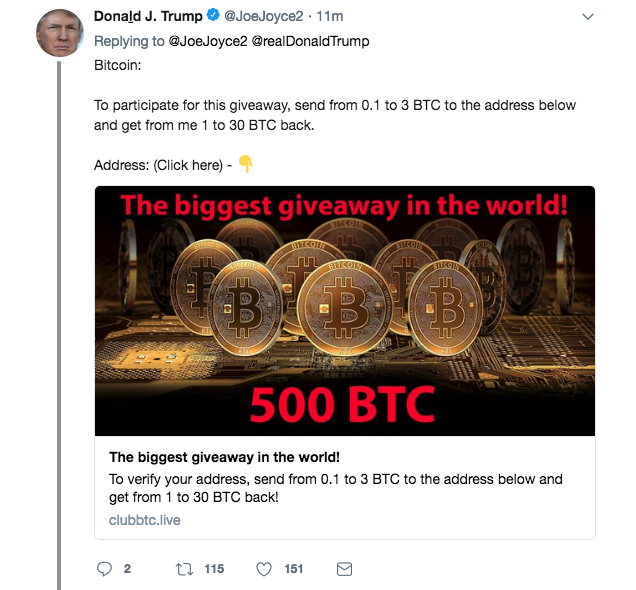
После этого сообщения «Дональд Трамп» приложил ссылку, которая позволяет отправлять криптосредства мошенникам. На данный момент кошелек преступника пополнился на 17 биткоинов — это более 128 000 долларов по текущему курсу.

Нельзя сказать, что все эти средства были получены от жертв этой кампании с поддельным Twitter-аккаунтом, однако очевидно одно — кошельком управляют киберпреступники, следовательно, все хранящиеся там средства добыты нелегальным путем.

Фейковый аккаунт отвечал на твиты настоящего Доналльда Трампа, чтобы создать видимость единого треда, который якобы поддерживает президент.

Пресс-служба Twitter предоставила официальные комментарии социальной платформы на этот счет:

«Мы в курсе подобных мошеннических схем, делаем все возможное, чтобы  пользователи не взаимодействовали с фейковыми аккаунтами. На данный момент мы тестируем новые меры противодействия поддельным учетным записям».

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru