



ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

Российская национальная база данных уязвимостей (БДУ) значительно уступает своим аналогам из Китая и США. К такому выводу пришли специалисты компании Recorded Future, которые взялись сравнить принципы работы этих трех БДУ.

Основное отличие, которое выделили специалисты — БДУ США охватывает все основные типы программного обеспечения, а вот российский аналог, судя по всему, сосредоточен на индексировании уязвимостей для аппаратного и программного обеспечения, используемого правительственными агентствами и КИИ.

В качестве примера исследователи приводят следующую статистику: 75 % проиндексированных уязвимостей связаны либо с браузерами, либо с АСУ ТП, а вот бреши в популярных системах управления контентом (CMS) вообще игнорируются.

Помимо этого, дыры в безопасности продуктов от Microsoft, Adobe и Linux освещаются гораздо лучше, чем недостатки в решениях IBM или Huawei.

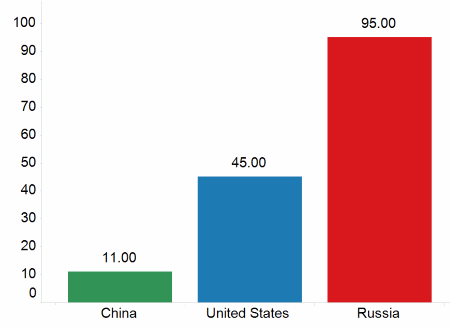
Также эксперты отметили довольно медленную индексацию проблем безопасности — в среднем у российской БДУ уходит на индексацию на 83 дня больше, чем у китайской базы; и на 50 дней больше, чем у американской.

Специалисты предоставили инфографику, которая демонстрирует отставание России в этом аспекте:

Но и это еще не все недостатки российского решения. Эксперты также утверждают, что работу российской БДУ можно назвать небрежной — база индексирует множество уязвимостей с разными CVE под одним идентификатором.

В других же случаях БДУ индексирует уязвимости с одним номером CVE под разными идентификаторами в самой базе.

Специалисты полагают, что плохая работа российской БДУ связана с тем, что ей управляет Федеральная служба по техническому и экспортному контролю (ФСТЭК). Объясняется это тем, что ФСТЭК сфокусирована на защите государственных объектов и субъектов КИИ.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru