



Власти США вызывают Twitter в суд из-за аккаунта, сообщающего об утечках

Власти США вызывают Twitter в суд из-за аккаунта, сообщающего об утечках

Власти США вызывают Twitter в суд из-за аккаунта, сообщающего об утечках

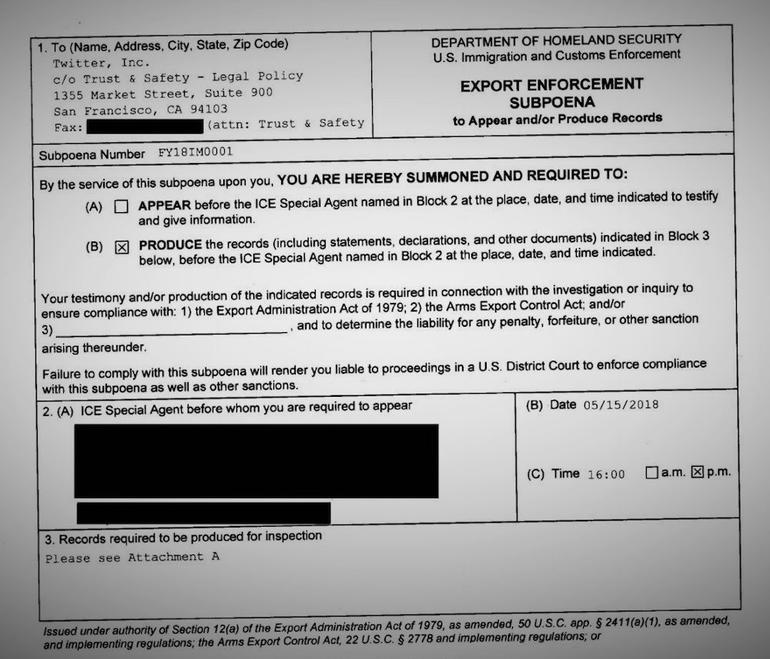
Министерство внутренней безопасности (МВБ) США направило Twitter повестку в суд. МВБ требует предоставить информацию об учетной записи пользователя, который регулярно сообщает об утечках данных. Предполагается, что этот пользователь является гражданином Новой Зеландии, его настоящее имя неизвестно, онлайн-псевдоним — Flash Gordon.

Сообщается, что Флеш Гордон регулярно публикует твиты об утекших в Сеть данных, обнаруженных на открытых и незащищенных серверах. В прошлом году он раскрыл информацию об утечке данных миллионов пациентов одного медицинского учреждения.

А совсем недавно Гордон опубликовал информацию об утечке данных правоохранительных органов. Эта утечка произошла благодаря ALERRT — организации, которая готовит полицейских к противостоянию вооруженным преступникам.

Именно эти данные стали камнем преткновения для МВБ, так как они показывают, что несколько полицейских подразделений просто недостаточно обеспечены ресурсами и не в состоянии реагировать на серьезные ситуации с вооруженными преступниками.

Twitter сообщил Гордону о повестке в соответствии с политикой социальной платформы. А адвокаты Фонда Электронных Рубежей (Фонд Электронных Рубежей) предоставили ему юридическую помощь.

Иммиграционная и таможенная полиция США требует предоставить ей настоящее имя Гордона, адрес, номер телефона и любую другую идентифицирующую информацию учетной записи, включая данные кредитной карты.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru